
2 oktober 2026
Onder de AVG kan zowel de verwerkingsverantwoordelijke als de verwerker aansprakelijk worden gesteld voor schade die een betrokkene lijdt door een onrechtmatige verwerking van persoonsgegevens. Beide partijen zijn hoofdelijk aansprakelijk, wat betekent dat een betrokkene elke partij afzonderlijk volledig kan aanspreken, los van wat uw contract daarover zegt. Controleer daarom eerst uw verwerkersovereenkomsten en het beveiligingsniveau van uw leveranciers voordat u verder leest.
Kort samengevat:
- Verwerkingsverantwoordelijken blijven volledig aansprakelijk voor de gehele verwerking, ook als zij subverwerkers inschakelen of gegevens uitbesteden.
- Een betrokkene kan zowel de verwerker als de verwerkingsverantwoordelijke volledig aanspreken voor schade, zonder dat deze de schuld hoeft aan te tonen.
- Bij het inschakelen van een verwerker moet een schriftelijke overeenkomst voldoen aan de minimale eisen van artikel 28 AVG, inclusief beveiligingsmaatregelen en afspraken over datalekken.
- Een verwerker kan zelfstandig aansprakelijk worden gesteld als hij de instructies negeert, eigen doelen nastreeft of geen adequate beveiliging toepast.
- Een goede verzekering en het beoordelen van leveranciersrisico’s beperken de financiële gevolgen van aansprakelijkheid bij datalekken en dataverlies.
Inhoudsopgave
- Wie is verwerkingsverantwoordelijke en wie is verwerker?
- Wat zegt artikel 82 AVG over aansprakelijkheid en schadevergoeding?
- Verwerkersovereenkomst volgens artikel 28 AVG: wat moet erin staan?
- Wanneer is de verwerker zelf aansprakelijk?
- Regres en de onderlinge verdeling van aansprakelijkheid
- Praktische risicobeperking: selectie, beveiliging en monitoring
- Verzekeringen als praktische vangnet tegen aansprakelijkheidsrisico’s
- Wat ondernemers vaak onderschatten bij aansprakelijkheid
- Zo helpt Zakelijkeverzekering.nl bij het afdekken van dataverwerker aansprakelijkheid
- Bronnen
- Veelgestelde vragen
Wie is verwerkingsverantwoordelijke en wie is verwerker?
De rolverdeling tussen verwerkingsverantwoordelijke en verwerker bepaalt wie welke verplichtingen draagt, en daarmee ook wie op welke manier aansprakelijk kan worden gesteld. De verwerkingsverantwoordelijke is de partij die het doel en de middelen van een gegevensverwerking vaststelt. De verwerker verwerkt persoonsgegevens namens die verantwoordelijke en uitsluitend op basis van schriftelijke instructies, zoals de Autoriteit Persoonsgegevens uitlegt.
In de praktijk ziet dat er zo uit:
- Een bedrijf dat de salarisadministratie uitbesteedt aan een payrollbureau blijft verwerkingsverantwoordelijke, terwijl het payrollbureau als verwerker optreedt.
- Een onderneming die klantgegevens opslaat bij een clouddienst is verantwoordelijke, de hostingpartij is verwerker zolang die alleen volgens instructie handelt.
- Zodra een leverancier zelf besluit welke gegevens hij voor eigen doeleinden gebruikt, wordt hij daarmee verwerkingsverantwoordelijke voor dat specifieke gebruik.
Deze laatste situatie is belangrijker dan ze lijkt. Een partij die zich als verwerker presenteert maar feitelijk eigen doelen nastreeft, zoals het gebruiken van klantdata voor eigen marketinganalyses, verliest daarmee de bescherming van die rol en kan voor dat deel als verantwoordelijke worden aangemerkt.
De verwerkingsverantwoordelijke blijft hoe dan ook verantwoordelijk voor de verwerking als geheel en moet aantonen dat de ingeschakelde verwerker voldoende garanties biedt, bijvoorbeeld op het gebied van beveiliging en geheimhouding. De verwerker heeft daarnaast eigen wettelijke verplichtingen, waaronder het melden van datalekken aan de verantwoordelijke. Beide partijen doen er goed aan hun verwerkingsregister op orde te hebben en, afhankelijk van de schaal en aard van de verwerking, te beoordelen of een functionaris voor gegevensbescherming nodig is. Een onjuiste rolbepaling werkt door in elk volgend hoofdstuk van aansprakelijkheid, dus dit is het eerste punt om helder te krijgen voordat u contracten beoordeelt.
Wat zegt artikel 82 AVG over aansprakelijkheid en schadevergoeding?
Artikel 82 AVG geeft iedere betrokkene die materiële of immateriële schade lijdt door een overtreding van de verordening het recht op schadevergoeding van de verwerkingsverantwoordelijke of de verwerker. De bepaling regelt expliciet dat beide partijen hoofdelijk aansprakelijk zijn, zoals toegelicht in de tekstuele uitleg van artikel 82 AVG. Dat betekent dat een betrokkene niet hoeft uit te zoeken wie precies schuldig is: hij kan de volledige schadevergoeding vorderen van de verantwoordelijke, van de verwerker, of van beiden samen.
Materiële schade omvat aantoonbaar financieel verlies, zoals kosten door identiteitsfraude na een datalek. Immateriële schade gaat over reputatieschade, stress of verlies van controle over eigen gegevens, en wordt in de Nederlandse rechtspraak steeds vaker toegewezen, ook bij relatief beperkte datalekken.
Wat deze hoofdelijkheid in de praktijk betekent:
Een betrokkene kan elke partij in de verwerkingsketen volledig aanspreken voor de gehele schade, ongeacht de interne verdeling van verantwoordelijkheid tussen die partijen.
Voor een ondernemer betekent dit dat uw bedrijf, als verwerkingsverantwoordelijke, volledig kan worden aangesproken voor een fout van uw IT-leverancier, ook al heeft die leverancier de daadwerkelijke fout gemaakt. Omgekeerd kan een verwerker ook rechtstreeks worden aangeklaagd, zonder dat de verantwoordelijke eerst wordt aangesproken.
Er is wel een uitzondering. Een partij ontsnapt aan aansprakelijkheid wanneer zij kan bewijzen dat zij op geen enkele wijze verantwoordelijk is voor de schadeveroorzakende gebeurtenis. Dat is in de praktijk een hoge bewijsdrempel: het volstaat niet om te stellen dat een derde de fout maakte, u moet aantonen dat uw eigen handelen of nalaten geen rol speelde. Een verwerker die strikt volgens instructie en met adequate beveiliging heeft gehandeld, staat sterker in zo’n verdediging dan een verwerker die eigen afwijkingen van het beveiligingsbeleid toestond.
Verwerkersovereenkomst volgens artikel 28 AVG: wat moet erin staan?
Een verwerkersovereenkomst is wettelijk verplicht zodra een verwerkingsverantwoordelijke een verwerker inschakelt, en artikel 28 AVG stelt concrete minimumeisen aan de inhoud. Deze eisen bepalen niet de externe aansprakelijkheid richting betrokkenen, die blijft hoofdelijk zoals hiervoor beschreven, maar ze zijn essentieel voor de interne verhouding tussen partijen en voor regres achteraf.
Verplichte onderdelen van een verwerkersovereenkomst zijn:
- Het onderwerp, de duur, de aard en het doel van de verwerking, inclusief het type persoonsgegevens en categorieën betrokkenen.
- De verplichting van de verwerker om alleen op schriftelijke instructie van de verantwoordelijke te handelen.
- Passende technische en organisatorische beveiligingsmaatregelen, afgestemd op het risico van de verwerking.
- Geheimhoudingsverplichtingen voor personen die toegang hebben tot de gegevens.
- Voorwaarden voor het inschakelen van subverwerkers, inclusief voorafgaande toestemming van de verantwoordelijke.
- Bijstand aan de verantwoordelijke bij het afhandelen van verzoeken van betrokkenen en bij datalekmeldingen.
- Afspraken over verwijdering of teruggave van gegevens na afloop van de dienstverlening.
- Medewerking aan audits en het verstrekken van informatie die nodig is om naleving aan te tonen.
Naast deze wettelijke minimumeisen bevatten veel verwerkersovereenkomsten clausules over de onderlinge verdeling van aansprakelijkheid, zoals aansprakelijkheidsplafonds of uitsluitingen voor bepaalde schadesoorten. Dat is juridisch toegestaan en vaak verstandig: partijen mogen onderling afspraken maken over wie welk deel van een schadevergoeding uiteindelijk draagt, zolang dit de positie van de betrokkene niet aantast. Advocatenkantoor Legalz waarschuwt echter dat het eisen van onbeperkte aansprakelijkheid van een verwerker vaak onnodig en commercieel onwerkbaar is, zeker voor kleinere dienstverleners.
Pro-tip: Vraag bij elke nieuwe leverancier niet alleen om een getekende verwerkersovereenkomst, maar lees ook de aansprakelijkheidsclausule hardop door met uw adviseur voordat u tekent.
Bij onderhandeling over deze clausules loont het om realistische plafonds te accepteren in ruil voor concrete bewijsstukken van beveiligingsniveau, zoals certificeringen of pentestrapporten, in plaats van te blijven vasthouden aan onbeperkte aansprakelijkheid die toch nooit volledig afdwingbaar blijkt.
Wanneer is de verwerker zelf aansprakelijk?
Een verwerker is zelfstandig aansprakelijk wanneer hij de verplichtingen schendt die de AVG specifiek aan verwerkers oplegt, of wanneer hij buiten de instructies van de verwerkingsverantwoordelijke om handelt. Dit is een belangrijk onderscheid: zodra een verwerker zijn eigen koers vaart in plaats van de opdracht te volgen, verschuift zijn aansprakelijkheidspositie.
Concrete situaties waarin een verwerker zelfstandig aansprakelijk kan worden gesteld:
- De verwerker gebruikt klantgegevens voor eigen doeleinden, zoals het trainen van eigen analysemodellen zonder toestemming.
- De verwerker neemt geen passende beveiligingsmaatregelen, ook al verplicht de overeenkomst daartoe, en een datalek is het gevolg.
- De verwerker schakelt zonder toestemming een subverwerker in, bijvoorbeeld een datacenter buiten de EU, en daardoor ontstaat een onrechtmatige doorlevering.
- De verwerker verzuimt een datalek tijdig te melden aan de verwerkingsverantwoordelijke, waardoor deze zijn wettelijke meldtermijn aan de Autoriteit Persoonsgegevens mist.
Voor leveranciers die als verwerker optreden heeft dit directe gevolgen: hun eigen beveiligingsbeleid, subverwerkersbeheer en interne meldprocedures worden onderdeel van hun aansprakelijkheidsrisico, niet alleen een contractuele verplichting op papier. Leg deze verplichtingen daarom niet alleen vast in algemene bewoordingen, maar vraag concrete bewijsstukken: een actuele lijst van subverwerkers, een beschrijving van het beveiligingsbeleid en een vastgelegde procedure voor datalekmeldingen binnen een redelijke termijn na ontdekking.
Regres en de onderlinge verdeling van aansprakelijkheid
Hoofdelijke aansprakelijkheid richting de betrokkene staat los van de vraag wie uiteindelijk de rekening draagt. Nadat een partij een betrokkene heeft schadeloos gesteld, kan zij via regres het deel terugvorderen dat redelijkerwijs aan de andere partij valt toe te rekenen, zoals ook de analyse van Legalz beschrijft. Heeft een verwerker door nalatig beveiligingsbeleid een datalek veroorzaakt en heeft de verwerkingsverantwoordelijke de betrokkene gecompenseerd, dan kan de verantwoordelijke dat bedrag via regres terugvorderen van de verwerker.
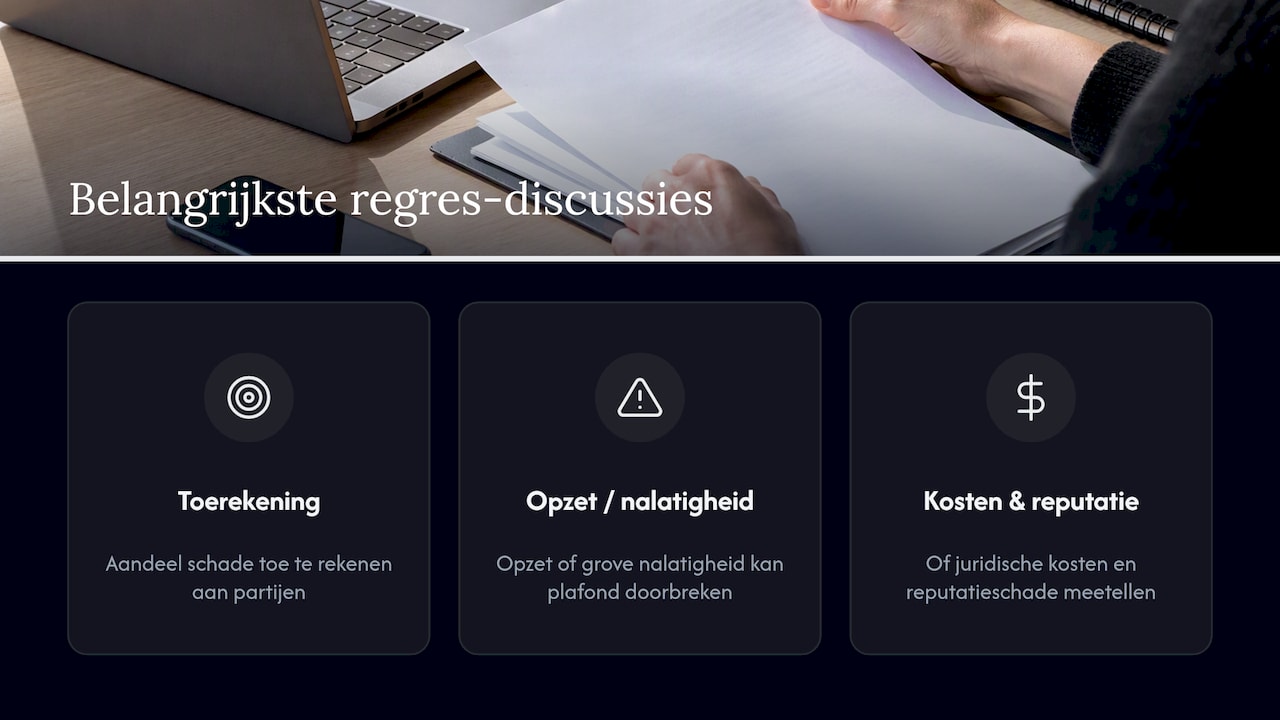
In de praktijk ontstaan de meeste discussies over drie punten: welk deel van de schade aan wiens handelen is toe te rekenen, of er sprake was van opzet of grove nalatigheid die een aansprakelijkheidsplafond doorbreekt, en of juridische kosten en reputatieschade onder de regresvordering vallen. Deze discussies worden eenvoudiger wanneer het contract vooraf heldere definities bevat van wat onder “schade” valt en hoe verdeling plaatsvindt bij gedeelde verantwoordelijkheid.
Clausules die het regresproces in de praktijk vergemakkelijken, bevatten een heldere procedure voor melding tussen partijen zodra een claim binnenkomt, een termijn waarbinnen bewijsstukken moeten worden gedeeld, en een afspraak over welke rechter of geschillencommissie bevoegd is bij onenigheid. Zonder deze afspraken loopt een regresprocedure vaak maanden vertraging op, terwijl de oorspronkelijke schadeclaim al lang is afgehandeld.
Praktische risicobeperking: selectie, beveiliging en monitoring
Risicobeperking begint bij de keuze van uw leveranciers en loopt door tot aan de dagelijkse monitoring van hun prestaties. De volgende stappen helpen om aansprakelijkheidsrisico’s structureel te verlagen.
- Beoordeel bij de selectie van elke verwerker het technische beveiligingsniveau: versleuteling van gegevens, multifactorauthenticatie en bij voorkeur een ISO 27001-certificering of vergelijkbare verwerkersverklaring.
- Vraag altijd een getekende verwerkersovereenkomst op voordat gegevens worden uitgewisseld, en controleer of alle verplichte onderdelen uit artikel 28 AVG daadwerkelijk zijn opgenomen.
- Leg schriftelijk vast of de verwerker gemachtigd is om een datalek namens u te melden bij de Autoriteit Persoonsgegevens, inclusief de termijn waarbinnen hij u moet informeren.
- Voer periodieke audits of reviews uit bij kritieke leveranciers, zeker wanneer zij toegang hebben tot grote volumes persoonsgegevens of bijzondere categorieën data.
- Houd een actueel overzicht van subverwerkers die door uw leveranciers worden ingeschakeld en controleer of internationale doorgifte aan een passend beschermingsniveau voldoet.
- Stel een intern protocol op voor het afhandelen van datalekken, met duidelijke rollen voor wie intern en extern communiceert binnen de wettelijke termijn.
Een machtiging voor datalekmelding is wettelijk relevant: de Autoriteit Persoonsgegevens bevestigt dat een verwerker alleen namens de verantwoordelijke mag melden wanneer daarvoor een expliciete schriftelijke machtiging bestaat. Zonder die machtiging blijft de verantwoordelijke zelf verplicht om binnen 72 uur na ontdekking te melden, en het ontbreken van een duidelijke afspraak hierover is een van de meest voorkomende oorzaken van te late meldingen.
Pro-tip: Zet de meldtermijn van uw verwerker richting u strakker dan de wettelijke 72 uur, bijvoorbeeld 24 uur, zodat u zelf nog voldoende tijd overhoudt om bij de AP te melden.
Internationale gegevensverwerking vraagt extra aandacht. Zodra een verwerker of subverwerker gegevens buiten de Europese Economische Ruimte verwerkt, moet u beoordelen of er een passend beschermingsniveau is, bijvoorbeeld via modelcontractbepalingen. Aansprakelijkheid verandert hierdoor niet, een betrokkene kan u nog altijd rechtstreeks aanspreken, maar het risico op een schending neemt toe wanneer toezicht op een buitenlandse subverwerker beperkt is. Neem daarom in uw verwerkersovereenkomst op dat doorgifte buiten de EER alleen is toegestaan met voorafgaande schriftelijke toestemming en een beschrijving van de gebruikte waarborgen.
Verzekeringen als praktische vangnet tegen aansprakelijkheidsrisico’s
Juridische en technische maatregelen verlagen het risico op een claim, maar sluiten de financiële impact niet volledig uit. Een datalek of privacyschending kan leiden tot schadevergoedingen, juridische kosten en reputatieschade die de meeste ondernemingen niet zomaar uit de lopende kas betalen. Daar komt verzekering in beeld als aanvullende laag.
Drie polissen zijn relevant voor ondernemers die persoonsgegevens verwerken:
- Een cyberverzekering dekt doorgaans kosten die direct samenhangen met een datalek, zoals forensisch onderzoek, crisiscommunicatie en aansprakelijkheid richting getroffen betrokkenen.
- Een beroepsaansprakelijkheidsverzekering is relevant wanneer gegevensverwerking onderdeel is van uw dienstverlening en een fout daarin tot financiële schade bij een klant leidt.
- Een bedrijfsaansprakelijkheidsverzekering dekt schade aan derden in algemenere zin en kan overlappen met cyberdekking, wat vraagt om een goede afstemming tussen polissen.
Overlappende dekking is een veelvoorkomend probleem. Zonder afstemming tussen cyber- en aansprakelijkheidspolissen ontstaat het risico dat een claim tussen verzekeraars heen en weer wordt geschoven voordat er wordt uitgekeerd, iets wat meer gedetailleerd staat beschreven in het artikel over verzekering bij een datalek onder de AVG.
Een onafhankelijk platform vergelijkt diverse verzekeraars in Nederland, wat ondernemers helpt om niet te veel te betalen of net de verkeerde dekking te kiezen. Bij het controleren van een bestaande polis op dataverwerker aansprakelijkheid zijn vier punten cruciaal: welke uitsluitingen gelden voor datalekken door een derde partij zoals een verwerker, hoe hoog het eigen risico is bij een cyberclaim, of juridische kosten en boetes onder de dekking vallen, en of reputatieschade en crisiscommunicatie zijn meegenomen.
Wat ondernemers vaak onderschatten bij aansprakelijkheid
De grootste valkuil die ik in de praktijk zie, is dat ondernemers denken dat een stevige aansprakelijkheidsclausule in de verwerkersovereenkomst hen beschermt tegen claims van betrokkenen. Dat klopt niet: die clausule regelt alleen de interne verdeling tussen u en uw leverancier, niet uw positie richting de persoon wiens gegevens zijn gelekt. Een betrokkene komt gewoon naar u toe, ook al zat de fout bij uw IT-leverancier.
Wees daarom kritisch op contracten die onbeperkte aansprakelijkheid van een verwerker eisen. Dat voelt veilig, maar het is vaak onuitvoerbaar in de praktijk en leidt tot langdurige onderhandelingen zonder dat het uw externe aansprakelijkheid verandert. Een combinatie van concrete beveiligingseisen, een realistisch aansprakelijkheidsplafond en een goede verzekering werkt beter dan een papieren garantie die bij een echte claim toch ter discussie staat.
Mijn advies: bespreek verzekeringsdekking structureel als onderdeel van uw leveranciersbeoordeling, niet als sluitstuk achteraf. Dat voorkomt verrassingen op het moment dat het er echt op aankomt.
— Willem
Zo helpt Zakelijkeverzekering.nl bij het afdekken van dataverwerker aansprakelijkheid
Juridische uitleg en een goede verwerkersovereenkomst verlagen het risico, maar een verzekeraar die niet aansluit op uw werkelijke situatie laat u alsnog met de rekening zitten. Een onafhankelijk vergelijkingsplatform biedt een risicoscan die rekening houdt met branche, bedrijfsactiviteiten en de manier waarop persoonsgegevens worden verwerkt, zodat niet wordt betaald voor dekking die niet nodig is en geen tekorten ontstaan waar het wel telt.
 is a placeholder describing an image and should be kept as is because it is part of the article layout and not a specific figure.
Voor ondernemers die persoonsgegevens verwerken, zijn vooral de cyberverzekering, de bedrijfsaansprakelijkheidsverzekering en de beroepsaansprakelijkheidsverzekering relevant, afhankelijk van hoe uw bedrijf gegevens gebruikt en welke rol u daarin speelt. U kiest zelf voor direct contact met een adviseur die uw bedrijf leert kennen, of voor een eerste scan via de AI-adviseur die op basis van uw bedrijfsactiviteiten een passend advies opstelt. Wie breder wil kijken naar fiscale en operationele risico’s rond gegevensverwerking, vindt aanvullende context in dit overzicht van fiscale risico’s voor ondernemers.
Vraag vandaag een vrijblijvende risicoscan aan via Zakelijkeverzekering en ontdek binnen een paar minuten welke dekking aansluit op uw situatie als verwerker of verwerkingsverantwoordelijke.
Bronnen
Voor de exacte wettekst van hoofdelijke aansprakelijkheid raadpleegt u artikel 82 AVG. De Autoriteit Persoonsgegevens legt de rolverdeling tussen verantwoordelijke en verwerker uit, terwijl haar aanbevelingen voor verwerkersovereenkomsten concrete aandachtspunten geven voor beveiligingsniveau. Voor de procedure bij datalekmelding is de handleiding van de AP de meest directe bron, en Legalz biedt praktijkgerichte juridische duiding bij contractuele aansprakelijkheidsclausules.
Dit artikel bevat algemene informatie en vervangt niet het advies van een gekwalificeerde advocaat. Raadpleeg een gekwalificeerde juridische professional over uw eigen situatie voordat u op basis van deze inhoud handelt.
- Artikel 82 AVG — recht op schadevergoeding en aansprakelijkheid
- Verantwoordelijke en verwerker — Autoriteit Persoonsgegevens
- Onbeperkte aansprakelijkheid in verwerkersovereenkomst? Niet doen! — Legalz
Veelgestelde vragen
Wie is aansprakelijk bij een datalek door een verwerker?
Zowel de verwerkingsverantwoordelijke als de verwerker kunnen hoofdelijk aansprakelijk worden gesteld richting de betrokkene, ongeacht wie de fout feitelijk maakte. Dit volgt rechtstreeks uit artikel 82 AVG, dat de betrokkene het recht geeft om elke partij volledig aan te spreken. Achteraf kan de partij die heeft betaald dit via regres terugvorderen van de andere partij.
Verandert een verwerkersovereenkomst de aansprakelijkheid naar de betrokkene?
Een verwerkersovereenkomst regelt vooral de onderlinge verhouding en verplichtingen tussen verwerkingsverantwoordelijke en verwerker, zoals vereist door artikel 28 AVG. De externe aansprakelijkheid richting de betrokkene blijft ondanks contractuele afspraken hoofdelijk, zoals ook blijkt uit de analyse van Legalz over aansprakelijkheidsclausules.
Wanneer is een verwerker zelf aansprakelijk in plaats van de verantwoordelijke?
Een verwerker is zelfstandig aansprakelijk wanneer hij verplichtingen schendt die specifiek voor verwerkers gelden, of wanneer hij buiten de instructies van de verwerkingsverantwoordelijke handelt. Voorbeelden zijn het gebruiken van gegevens voor eigen doeleinden of het inschakelen van een subverwerker zonder toestemming.
Is een datalek automatisch een overtreding van de AVG?
Een datalek is op zichzelf geen overtreding, maar onvoldoende beveiliging of het nalaten van een tijdige melding kan dat wel zijn, zoals de Autoriteit Persoonsgegevens toelicht. De aansprakelijkheid hangt dus af van de vraag of er sprake was van nalatigheid, niet van het incident alleen.
Kan een verzekering aansprakelijkheid bij een datalek afdekken?
Een cyberverzekering en een beroepsaansprakelijkheidsverzekering kunnen kosten dekken die voortvloeien uit een datalek, zoals schadevergoeding, juridische bijstand en crisiscommunicatie, afhankelijk van de polisvoorwaarden. Zakelijkeverzekering.nl vergelijkt hiervoor een groot aantal verzekeraars om een passende dekking te vinden bij de specifieke risico’s van uw bedrijf.