
3 oktober 2026
Ja, een passende cyberverzekering is voor veel mkb-bedrijven verstandig. Ze biedt dekking voor IT-herstel, bedrijfsschade en juridische kosten na een cyberincident, precies de kostenposten die een klein bedrijf zelf moeilijk kan opvangen. Met de Cyberbeveiligingswet sinds 15 augustus 2026 in werking is dit het moment om uw polis en preventieve maatregelen te checken.
Kort samengevat:
- De premie voor een cyberverzekering hangt af van omzet, personeelsomvang, de verwerking van gevoelige data en de aanwezigheid van preventieve maatregelen zoals MFA en getest back-upherstel.
- Verzekeraars sluiten opzet, fraude, oorlog en staatsinterventie expliciet uit, en het ontbreken van basispreventie kan leiden tot afwijzing of beperking van de uitkering.
- Bij een datalek moet binnen 72 uur worden gemeld bij de Autoriteit Persoonsgegevens, en het uitvoeren van een risicobeoordeling is essentieel voor de polisaanvraag.
- De Cyberbeveiligingswet van 2026 brengt strengere registratie- en zorgplichten voor organisaties in bepaalde sectoren en beïnvloedt verzekeringsvoorwaarden.
- Een onafhankelijk platform helpt mkb-bedrijven snel en eenvoudig passende cyberverzekeringen te vergelijken, met heldere uitleg over uitsluitingen en basismaatregelen.
Inhoudsopgave
- 1. Wat dekt een cyberverzekering voor het mkb?
- 2. Op welke uitsluitingen en polisvoorwaarden moet u letten?
- 3. Wat bepaalt de premie van een cyberverzekering?
- 4. Hoe werkt de meldplicht bij datalekken volgens de AP?
- 5. Wat betekent de Cyberbeveiligingswet vanaf 2026 voor uw verzekering?
- 6. Checklist: wat heeft u nodig bij een aanvraag of claim?
- 7. Hoe helpt Zakelijkeverzekering.nl mkb-bedrijven bij cyberverzekeringen?
- 8. Waarom snelheid bij cyberrisico’s het verschil maakt
- 9. Vraag een cyberpolis-check aan bij Zakelijkeverzekering.nl
- Bronnen
- Veelgestelde vragen
1. Wat dekt een cyberverzekering voor het mkb?
Een cyberverzekering bestaat uit een aantal vaste dekkingsonderdelen die samen de financiële klap van een incident moeten opvangen. IT-herstel en digitaal forensisch onderzoek vormen de kern: een specialist spoort de oorzaak op, sluit de toegang af en herstelt systemen en data. Daarnaast dekt de polis vaak bedrijfsschade, de omzet die u misloopt terwijl uw systemen plat liggen, en de extra kosten om toch door te draaien.
Aansprakelijkheidskosten en juridische bijstand horen er meestal ook bij, zeker wanneer klantgegevens zijn gelekt en de meldplicht onder de AVG in beeld komt. Sommige polissen vergoeden crisiscommunicatie: hulp bij het informeren van klanten en het beperken van reputatieschade. Ransomware-specifieke kosten, zoals onderhandeling of een afkoopsom, zijn niet standaard: check dit onderdeel altijd apart in de voorwaarden, want ransomwaredekking verschilt sterk per verzekeraar.
2. Op welke uitsluitingen en polisvoorwaarden moet u letten?
Verzekeraars sluiten opzet en fraude altijd uit: schade die u zelf veroorzaakt of bewust laat gebeuren, wordt nooit vergoed. Schade door oorlog of staatsinterventie valt doorgaans ook buiten de dekking, iets wat bij grootschalige cyberaanvallen relevant kan worden.
Een minder bekende valkuil is de eis rond preventie; voor praktische gidsen over basismaatregelen voor mkb kunt u kijken naar Cybersecurity voor het MKB: basismaatregelen die werken. Ontbreekt multifactorauthenticatie of een werkend back-upbeleid, dan kan een verzekeraar een claim afwijzen of de uitkering beperken. Let ook op sublimieten: sommige onderdelen, zoals een afkoopsom bij ransomware, kennen een eigen, lager maximum dan de hoofddekking. Het eigen risico verschilt per schadesoort en telt vaak zwaarder bij bedrijfsschade dan bij forensisch onderzoek.
3. Wat bepaalt de premie van een cyberverzekering?
Verzekeraars kijken bij de premiebepaling vooral naar omzet, personeelsomvang en het type data dat u verwerkt. Een bedrijf dat medische of financiële gegevens verwerkt, betaalt doorgaans meer dan een bedrijf met alleen contactgegevens.
Preventieve maatregelen wegen zwaar mee in de acceptatie. Multifactorauthenticatie, een actueel patchbeleid en getest back-upherstel kunnen de premie drukken, terwijl het ontbreken ervan een aanvraag zelfs kan laten stranden. De structuur bestaat meestal uit een vaste jaarpremie plus een eigen risico per schadegeval. Wilt u de kosten beperken zonder dekking te verliezen, dan is investeren in basismaatregelen effectiever dan het verlagen van het verzekerde bedrag.
4. Hoe werkt de meldplicht bij datalekken volgens de AP?
Bij een datalek geldt de bekende 72-uurregel: een melding aan de Autoriteit Persoonsgegevens moet binnen 72 uur na kennisname worden gedaan. Zijn nog niet alle details bekend, dan accepteert de toezichthouder een voorlopige melding die u later aanvult, zoals ook het NCSC beschrijft.
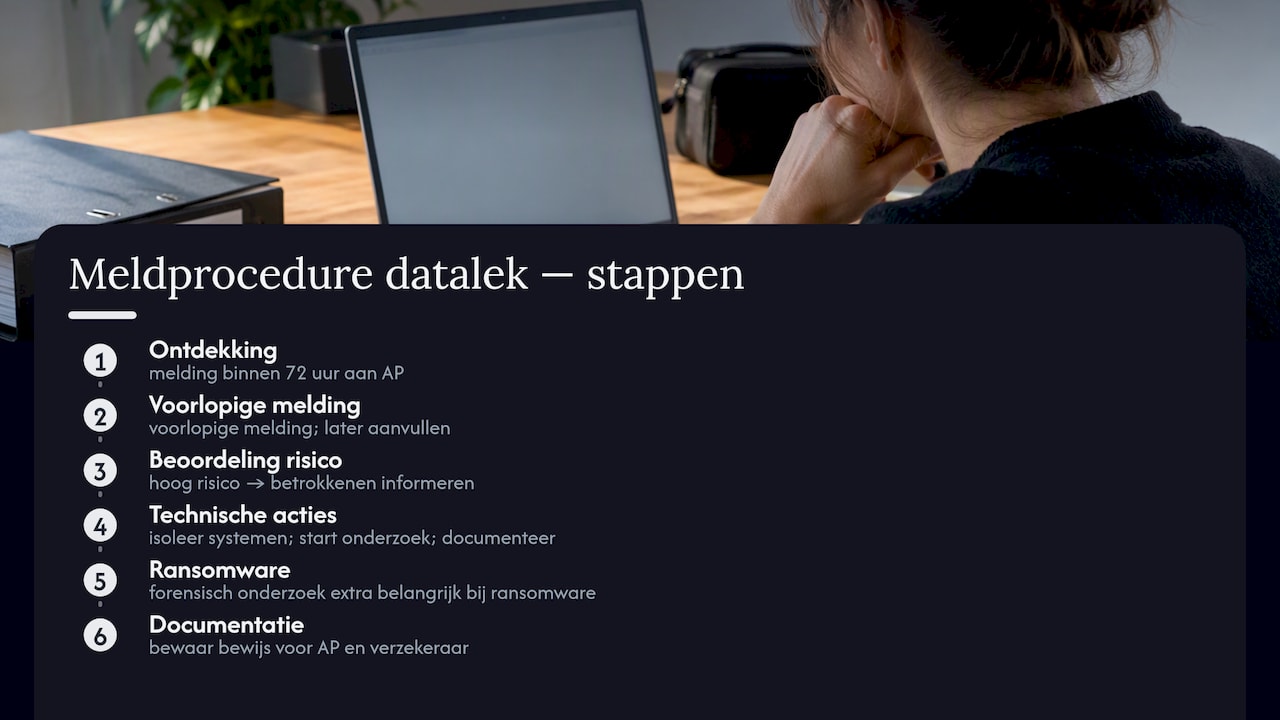
Of u ook de betrokkenen zelf moet informeren, hangt af van het risico voor hun rechten en vrijheden. Leg vooraf vast wat uw verwerkers moeten melden en binnen welke termijn, zodat u zelf op tijd kunt schakelen. De eerste technische stappen zijn altijd: isoleren van getroffen systemen, forensisch onderzoek starten en alles nauwkeurig documenteren voor zowel de AP als uw verzekeraar. Bij ransomware geldt dit onderzoek als extra belangrijk, omdat versleuteling van persoonsgegevens al kan gelden als ongeoorloofde toegang.
5. Wat betekent de Cyberbeveiligingswet vanaf 2026 voor uw verzekering?
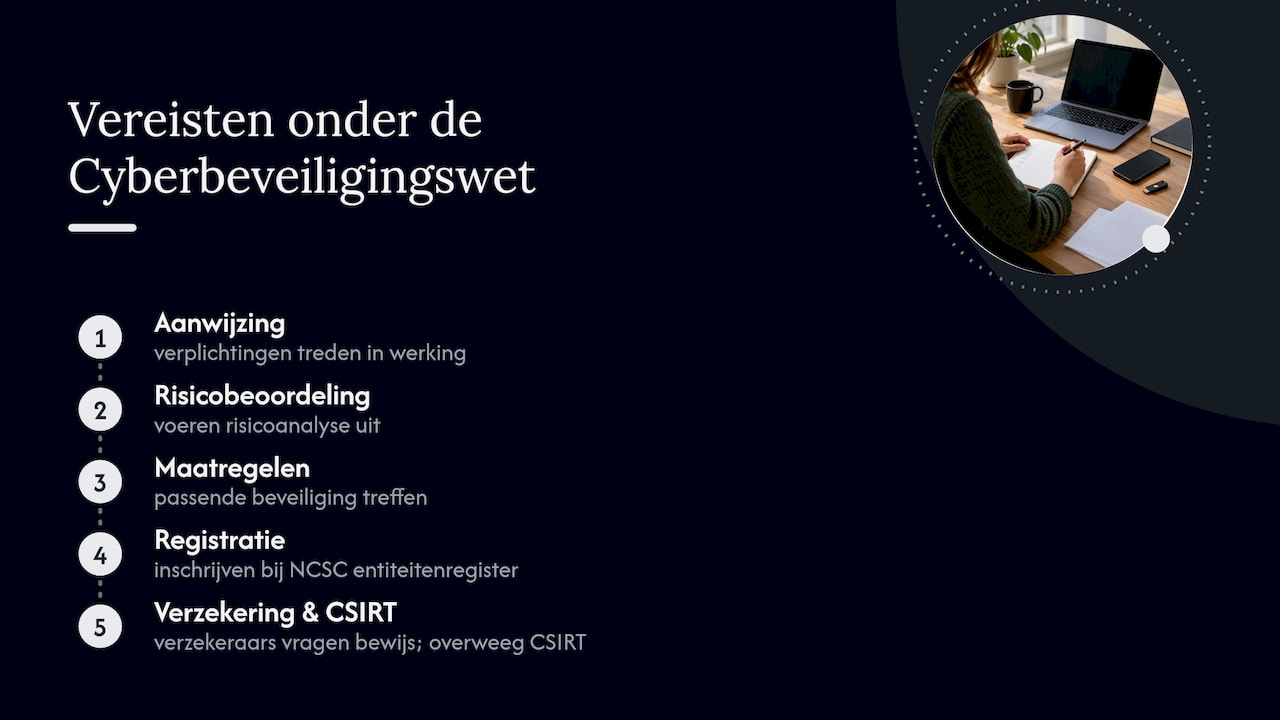
De Cyberbeveiligingswet, de Nederlandse implementatie van NIS2, is op 15 augustus 2026 in werking getreden en brengt registratie- en zorgplichten met zich mee voor organisaties in achttien aangewezen sectoren. Niet elk mkb-bedrijf valt hieronder, maar wie als toeleverancier voor een aangewezen entiteit werkt, krijgt er via contractuele eisen vaak toch mee te maken.
Organisaties die onder de wet vallen, moeten na aanwijzing een risicobeoordeling uitvoeren en vervolgens passende maatregelen treffen, en zich registreren bij het nationale entiteitenregister via het NCSC. Verzekeraars vragen daardoor vaker concreet bewijs van basismaatregelen voordat ze een polis accepteren. Check via onze uitleg over NIS2-verplichtingen voor het mkb of uw bedrijf, direct of indirect, onder de reikwijdte valt, en overweeg aansluiting bij een CSIRT voor incidentondersteuning.
6. Checklist: wat heeft u nodig bij een aanvraag of claim?
Verzekeraars vragen bij een offerteaanvraag om een duidelijk beeld van uw netwerk, uw back-upbeleid en eerdere incidenten. Zorg dat u dit vooraf op orde heeft.
- Een overzicht van uw netwerk, gebruikte software en welke data u verwerkt.
- Een beschrijving van uw back-upbeleid en hoe vaak herstel wordt getest.
- Een overzicht van eerdere incidenten, ook kleine, met de genomen maatregelen.
- Actuele verwerkersovereenkomsten en een basaal beveiligingsbeleid op schrift.
Vraag uw adviseur ook concreet welke uitsluitingen gelden, wat het eigen risico per schadesoort is en of ransomware apart is gedekt. Een datakaart, die in kaart brengt welke gegevens waar staan, versnelt zowel de acceptatie als een eventuele claim aanzienlijk.
Pro-tip: Houd uw incidentlogboek en back-uprapporten los van uw hoofdsysteem bij, zodat u er ook nog bij kunt als een aanval uw netwerk platlegt.
Het stappenplan is simpel: eerst een risicoanalyse van uw eigen kwetsbaarheden, dan een offerte aanvragen, vervolgens de polisvoorwaarden controleren op sublimieten en uitsluitingen, en ten slotte de preventieve maatregelen daadwerkelijk implementeren. Meer achtergrond over de risico’s zelf leest u in ons artikel over cyberrisico’s voor kleine bedrijven, en over de samenhang met de AVG in verzekering datalek AVG.
7. Hoe helpt Zakelijkeverzekering.nl mkb-bedrijven bij cyberverzekeringen?
Een onafhankelijk platform vergelijkt meer dan 66 verzekeraars, zodat u niet zelf polis na polis hoeft te bekijken. U kunt kiezen voor direct contact met een adviseur of voor een eerste bedrijfsscan via een AI-adviseur, die op basis van uw sector en risico’s een passend advies geeft.
Bij een offerteaanvraag brengen wij uw dekkingsbehoefte in kaart en leggen we uit welke uitsluitingen en sublimieten relevant zijn voor uw situatie. Als onafhankelijk adviseur wordt bij afsluiting een bemiddelingsvergoeding van de verzekeraar ontvangen, er zijn geen extra kosten voor u als klant.
8. Waarom snelheid bij cyberrisico’s het verschil maakt
Wat mij opvalt, is dat mkb-ondernemers vaak wachten tot een incident zich voordoet voordat ze hun dekking checken, terwijl de basismaatregelen die de premie drukken (MFA, getest herstel) ook precies de dingen zijn die een aanval het snelst stoppen. Begin met die basis, en vraag daarna een polischeck aan. Wie dat nu regelt, staat er bij de volgende aanval een stuk sterker voor dan wie het uitstelt.
— Willem
9. Vraag een cyberpolis-check aan bij Zakelijkeverzekering.nl
Zoeken naar dekking tussen 66 verzekeraars kost tijd die u als ondernemer liever ergens anders insteekt. Via het platform krijgt u binnen korte tijd een vergelijking van passende cyberpolissen, met uitleg over uitsluitingen en sublimieten in gewone taal, via een vast aanspreekpunt of een AI-adviseur.
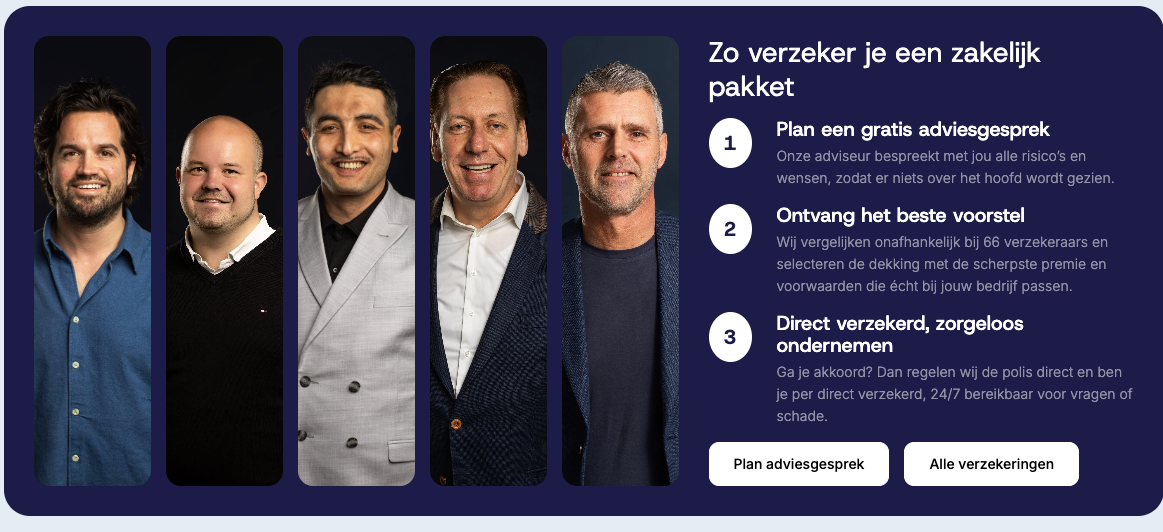
Wij bemiddelen onafhankelijk en transparant: u betaalt nooit extra voor ons advies. Bekijk de mogelijkheden en vraag direct een offerte voor uw cyberverzekering aan.
Bronnen
Veelgestelde vragen
Wat kost een cyberverzekering voor het mkb?
De premie wordt vooral bepaald door omzet, personeelsomvang, het type data en de aanwezigheid van preventieve maatregelen zoals multifactorauthenticatie en getest back-upherstel. Een exact bedrag is niet vast te stellen zonder deze gegevens: vraag een offerte aan voor een prijs die past bij uw situatie.
Wat is een cyberverzekering precies?
Een cyberverzekering vergoedt de kosten na een cyberincident, zoals IT-herstel, bedrijfsschade door uitval en juridische bijstand bij aansprakelijkheid of een datalek. Sommige polissen dekken ook crisiscommunicatie en, expliciet vermeld, kosten rond ransomware.
Wat is het verschil tussen cyberverzekering en verzekering voor zakelijke rekeningen?
Een cyberverzekering beschermt tegen schade door digitale aanvallen op uw IT-systemen en data, niet tegen fraude op een bankrekening als zodanig. Dekking voor financiële fraude, zoals phishing gericht op betalingen, valt vaak onder een aparte clausule of polis en verschilt per verzekeraar.
Wanneer moet ik een datalek melden bij de Autoriteit Persoonsgegevens?
Volgens de 72-uurregel moet u een datalek binnen 72 uur na kennisname melden bij de Autoriteit Persoonsgegevens, ook als nog niet alle details bekend zijn. In dat geval doet u een voorlopige melding en vult u die later aan met de resultaten van het onderzoek.
Valt mijn mkb-bedrijf onder de Cyberbeveiligingswet?
De Cyberbeveiligingswet geldt in eerste instantie voor organisaties in aangewezen sectoren, maar toeleveranciers van die organisaties krijgen er via contractuele eisen vaak indirect ook mee te maken. Check onze uitleg over NIS2-verplichtingen voor het mkb om te zien of dit voor u relevant is.