
3 oktober 2026
Is een verzekering tegen datalekken verplicht onder de AVG?
De AVG verplicht je als ondernemer niet om een verzekering af te sluiten tegen datalekken. Wat de wet wél verplicht, is dat je een datalek binnen 72 uur meldt aan de Autoriteit Persoonsgegevens, tenzij het risico voor betrokkenen verwaarloosbaar is. Die meldplicht geldt ongeacht of je verzekerd bent of niet.
Een cyber- en data risks verzekering is dus een aanvullende maatregel, geen vervanging van je wettelijke zorgplicht. Wat zo’n verzekering wél doet: de financiële klap opvangen en je ondersteunen bij de praktische afhandeling.
Kort overzicht:
- De AVG verplicht geen verzekering, maar stelt wel strenge beveiligingseisen
- Meldplicht datalek: binnen 72 uur bij de Autoriteit Persoonsgegevens
- Bij hoog risico voor betrokkenen ook hen direct informeren
- Een cyberverzekering dekt herstelkosten, juridische bijstand en meldingskosten
- Verzekering vervangt nooit de wettelijke AVG-verplichtingen
Inhoudsopgave
- Wat is een datalek en wat dekt een cyberverzekering?
- Hoe voorkom je een datalek als ondernemer?
- Welke wettelijke verplichtingen gelden bij een datalek?
- Wat doe je als je slachtoffer bent van een datalek?
- Zakelijkeverzekering als onafhankelijke partner voor cyberverzekeringen
- Wat dekt een verzekering wel en wat moet je zelf regelen?
- Hoe past een datalekverzekering in je AVG-risicomanagement?
- Waar let je op bij het kiezen van een cyberverzekering?
- Hoe dien je een schadeclaim in bij een datalekverzekering?
- Belangrijkste inzichten
- Zakelijkeverzekering regelt de juiste cyberdekking voor jou
Wat is een datalek en wat dekt een cyberverzekering?
Een datalek is elke inbreuk op de beveiliging die leidt tot vernietiging, verlies, wijziging of ongeoorloofde toegang tot persoonsgegevens. Dat kan een gehackte database zijn, maar ook een e-mail die naar de verkeerde ontvanger gaat of een gestolen laptop met klantgegevens.
De financiële gevolgen zijn groter dan de meeste ondernemers verwachten. Een webshop met een middelgroot klantenbestand die te maken krijgt met een datalek, kan rekenen op aanzienlijke herstelkosten plus mogelijke boetes. En dan zijn de reputatieschade en het klantverlies nog niet meegerekend.
Gedekte scenario’s zijn onder meer:
- Hacking en systeeminbraak van buitenaf
- Ransomware waarbij data gegijzeld wordt
- Gegevensdiefstal door medewerkers of derden
- Fouten die leiden tot onbedoelde openbaarmaking van persoonsgegevens
- Uitval van systemen door een cyberaanval
Hoe voorkom je een datalek als ondernemer?
Preventie is de goedkoopste verzekering. Bovendien geldt: zonder aantoonbare basismaatregelen kan een verzekeraar een claim bij een datalek afwijzen. Technische en organisatorische maatregelen zijn dus niet alleen wettelijk vereist onder de AVG, ze zijn ook een voorwaarde voor een geldige polis.
Concrete maatregelen die direct verschil maken:
- Wachtwoordbeleid: gebruik sterke, unieke wachtwoorden en verplicht tweestapsverificatie voor alle systemen met persoonsgegevens
- Encryptie: versleutel gevoelige data, zowel opgeslagen als tijdens verzending
- Toegangsbeheer: geef medewerkers alleen toegang tot de gegevens die ze echt nodig hebben
- Back-ups: maak regelmatig back-ups en bewaar ze offline of in een beveiligde cloudomgeving
- Bewustzijnstraining: phishing is de meest voorkomende oorzaak van datalekken; train je personeel minstens jaarlijks
- Verwerkersovereenkomsten: sluit ze af met alle partijen die namens jou persoonsgegevens verwerken
- Incidentresponsplan: weet wat je doet als het misgaat, zodat je de 72-uursgrens haalt
Pro-tip: Laat jaarlijks een interne of externe beveiligingsaudit uitvoeren. Documenteer de uitkomsten en de verbeteringen die je doorvoert. Die documentatie is niet alleen goed voor je beveiliging, maar ook bewijs van AVG-compliance richting de Autoriteit Persoonsgegevens én je verzekeraar.
Welke wettelijke verplichtingen gelden bij een datalek?
De AVG legt ondernemers concrete verplichtingen op zodra er een datalek plaatsvindt. Wie die verplichtingen niet nakomt, riskeert naast reputatieschade ook forse boetes.
Verplichte stappen bij een datalek:
- Meld het datalek binnen 72 uur bij de Autoriteit Persoonsgegevens
- Informeer betrokkenen direct als het datalek een hoog risico voor hen oplevert
- Leg het datalek intern vast in een datalekregister, ook als je het niet hoeft te melden
- Stel een verbeterplan op om herhaling te voorkomen
Wat de boetes betreft: de Autoriteit Persoonsgegevens kan boetes opleggen tot een percentage van de jaarlijkse wereldwijde omzet. Voor mkb-bedrijven liggen de boetes in de praktijk vaak binnen een range, afhankelijk van de ernst en omzet.
Statistiek: Boetes bij AVG-overtredingen kunnen voor mkb-ondernemers in de praktijk oplopen tot aanzienlijke bedragen, afhankelijk van de ernst van de overtreding en de omzet van het bedrijf.
Een cyberverzekering kan de kosten van juridische bijstand en meldingsprocedures dekken, maar neemt de wettelijke zorgplicht niet over. De verantwoordelijkheid voor naleving blijft altijd bij jou als ondernemer.
Wat doe je als je slachtoffer bent van een datalek?
Als jouw bedrijf slachtoffer wordt van een datalek, heb je als ondernemer zowel verplichtingen als rechten. Snel en gestructureerd handelen beperkt de schade aanzienlijk.
Direct actie ondernemen:
- Beperk de schade: sluit getroffen systemen af en stop verdere verspreiding
- Meld het datalek binnen 72 uur bij de Autoriteit Persoonsgegevens
- Informeer klanten en andere betrokkenen als hun gegevens zijn gelekt
- Schakel juridische bijstand in voor claims en communicatie
- Neem contact op met je verzekeraar om het claimproces te starten
Betrokkenen die schade lijden door een datalek kunnen op grond van de AVG schadevergoeding eisen, zowel voor financiële als immateriële schade zoals stress, reputatieverlies en tijdsinvestering. Een cyberverzekering ondersteunt je bij de juridische afhandeling van zulke claims.
Veelgestelde vragen bij slachtofferschap:
Moet ik elk datalek melden? Nee, alleen als het waarschijnlijk is dat het risico’s oplevert voor betrokkenen. Twijfel je? Meld dan altijd, want niet melden bij een meldplichtig datalek levert een extra overtreding op.
Dekt mijn verzekering ook claims van klanten? Dat hangt af van je polis. Aansprakelijkheidsdekking voor claims van derden is een standaard onderdeel van de meeste cyberverzekeringen, maar controleer altijd de polisvoorwaarden.
Wat als de schade veroorzaakt is door een medewerker? Veel cyberverzekeringen dekken ook schade door fouten of nalatigheid van eigen personeel, mits er sprake is van een onopzettelijke handeling.
Zakelijkeverzekering als onafhankelijke partner voor cyberverzekeringen
Zakelijkeverzekering vergelijkt meer dan 66 verzekeraars in Nederland en geeft onafhankelijk advies over cyberverzekeringen die aansluiten bij jouw risicoprofiel, klantdata en IT-infrastructuur. Dat is precies wat je nodig hebt: niet de goedkoopste polis, maar de juiste.
| Kenmerk | Details |
|---|---|
| Aantal verzekeraars | Een groot aantal verzekeraars vergeleken |
| Adviesmodel | Onafhankelijk, persoonlijk of via AI-adviseur |
| Dekking cyberverzekering | Herstelkosten, aansprakelijkheid, juridische bijstand, meldingskosten |
| Ondersteuning bij schade | Vaste contactpersoon, 24/7 bereikbaar |
| Doelgroep | Zzp’ers, mkb-bedrijven en groeiende ondernemingen |
Waarom kiezen voor Zakelijkeverzekering:
- Onafhankelijk advies zonder binding aan één verzekeraar
- Persoonlijk aanspreekpunt dat jouw bedrijf en polis kent
- Snelle hulp bij schade, ook buiten kantooruren
- AI-adviseur voor een eerste risicoscan op basis van jouw branche en activiteiten
- Transparante vergelijking zodat je nooit te veel betaalt of onderverzekerd bent
Wat dekt een verzekering wel en wat moet je zelf regelen?
Een cyberverzekering is geen vrijbrief om beveiliging te verwaarlozen. De verborgen kosten van een datalek, zoals reputatieschade, klantverlies en operationele stilstand, zijn vaak groter dan de directe herstelkosten. Die vallen buiten elke polis.
Wat een verzekering typisch dekt:
- Forensisch onderzoek naar de oorzaak van het lek
- Herstel van systemen, software en data
- Meldingskosten richting betrokkenen en toezichthouders
- Juridische bijstand en aansprakelijkheidsclaims
- Losgeld bij ransomware (afhankelijk van polis)
- Bedrijfsschade door uitval (optioneel)
Wat je zelf moet regelen:
- AVG-compliance: verwerkersregister, privacybeleid, verwerkersovereenkomsten
- Technische en organisatorische beveiligingsmaatregelen
- Training en bewustwording van medewerkers
- Documentatie van datalekken in een intern register
- Tijdige melding bij de Autoriteit Persoonsgegevens
Kort gezegd: de verzekering betaalt de schade, maar de verantwoordelijkheid voor naleving en preventie blijft bij jou.
Hoe past een datalekverzekering in je AVG-risicomanagement?
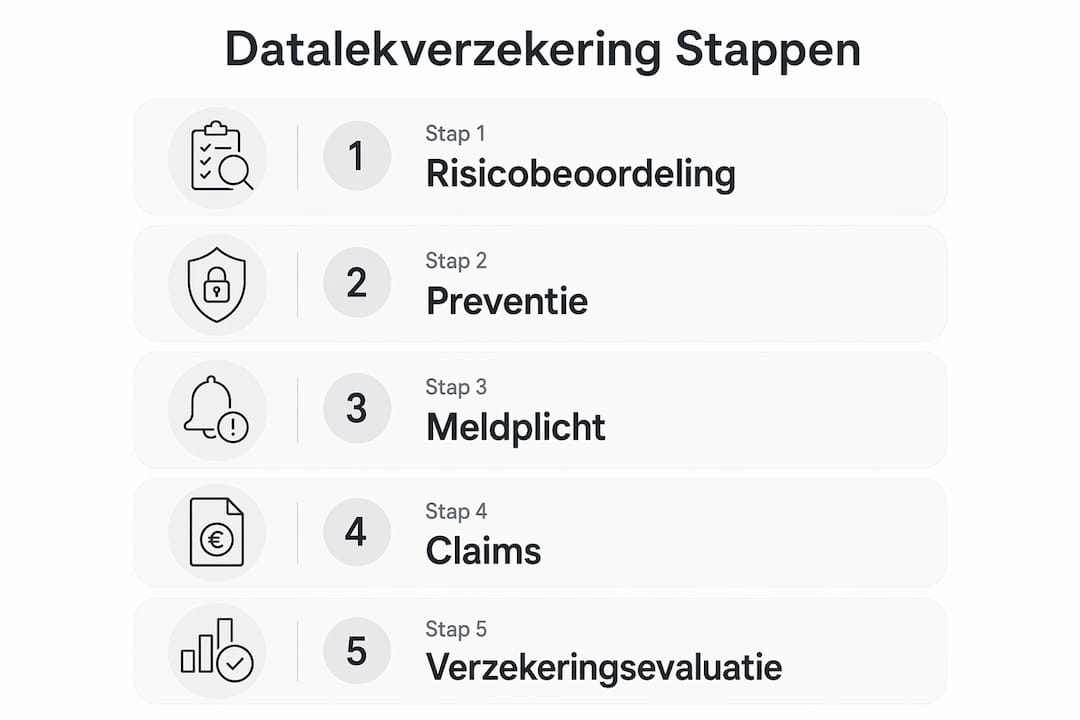
Een cyberverzekering is één onderdeel van een breder risicomanagementbeleid, niet het fundament ervan. De AVG vereist dat je als ondernemer passende technische en organisatorische maatregelen neemt. Een verzekering toont aan dat je de financiële risico’s serieus neemt, maar vervangt die maatregelen niet.
Effectief AVG-risicomanagement bestaat uit drie lagen. De eerste is preventie: beveiligingsmaatregelen, beleid en training. De tweede is detectie: monitoring van systemen en een helder incidentresponsplan. De derde is herstel: een cyberverzekering die de financiële gevolgen opvangt als preventie en detectie toch falen.
Verzekeraars kijken bij de acceptatie van een cyberpolis steeds vaker naar het beveiligingsniveau van een bedrijf. Wie aantoonbaar investeert in cyberbeveiliging betaalt doorgaans een lagere premie en heeft minder kans op een afgewezen claim. Dat maakt preventie ook financieel aantrekkelijk.
Waar let je op bij het kiezen van een cyberverzekering?
Niet elke cyberpolis dekt hetzelfde. De verschillen zitten in de details, en juist die details bepalen of je bij een claim daadwerkelijk vergoed wordt.
Polisvoorwaarden om op te letten:
- Eigen risico: hoe hoog is het eigen risico en geldt dat per incident of per jaar?
- Dekkingslimieten: wat is het maximale vergoedingsbedrag per claim en per jaar?
- Uitsluitingen: zijn fouten van medewerkers gedekt? En schade door verouderde software?
- Wachttijd: bij bedrijfsschade door uitval geldt vaak een wachttijd van 8 tot 24 uur
- Meldingstermijn: hoe snel moet je een incident melden bij de verzekeraar?
- Ransomware: wordt losgeld vergoed en zijn er voorwaarden aan verbonden?
- Aansprakelijkheid derden: dekt de polis ook claims van klanten of leveranciers?
Lees de uitsluitingen minstens zo zorgvuldig als de dekkingsomschrijving. Een polis die “alle cyberrisico’s” belooft maar verouderde software uitsluit, biedt minder bescherming dan je denkt. Gebruik de checklist voor verzekeringsdekking om je huidige of gewenste polis systematisch te beoordelen.
Hoe dien je een schadeclaim in bij een datalekverzekering?
Het claimproces bij een cyberverzekering verloopt anders dan bij een standaard schadeverzekering. Snelheid is cruciaal, want de 72-uursgrens voor melding bij de Autoriteit Persoonsgegevens loopt parallel aan het claimproces.
Stap voor stap:
- Meld het incident direct bij je verzekeraar, bij voorkeur via de 24-uurshulplijn die de meeste cyberverzekeraars bieden
- Beperk verdere schade door getroffen systemen te isoleren; de verzekeraar kan hierbij een IT-expert inschakelen
- Documenteer alles: tijdstip van ontdekking, aard van het lek, getroffen systemen en betrokken persoonsgegevens
- Forensisch onderzoek: de verzekeraar laat de oorzaak en omvang vaststellen door een gespecialiseerd bureau
- Beoordeling dekking: de verzekeraar toetst of het incident onder de polis valt en wat de vergoeding is
- Communicatie met betrokkenen: meldingskosten voor het informeren van klanten en de Autoriteit Persoonsgegevens worden vergoed
- Juridische afhandeling: bij aansprakelijkheidsclaims van derden neemt de verzekeraar de juridische bijstand over
Wie zijn beveiligingsmaatregelen niet op orde heeft of het incident te laat meldt, riskeert dat de verzekeraar de claim gedeeltelijk of volledig afwijst. Goede documentatie van je beveiligingsbeleid is daarom niet alleen slim voor de AVG, maar ook voor een soepele claimafhandeling.
Belangrijkste inzichten
Een verzekering tegen datalekken is niet verplicht onder de AVG, maar biedt onmisbare financiële bescherming en praktische ondersteuning bij de wettelijk verplichte meldprocedure en herstel na een incident.
| Punt | Details |
|---|---|
| AVG-verplichting | De AVG verplicht geen verzekering, maar wel een meldplicht binnen 72 uur bij de Autoriteit Persoonsgegevens. |
| Boeterisico | AVG-boetes kunnen voor mkb-bedrijven in de praktijk variëren afhankelijk van de ernst van de overtreding en de omzet van het bedrijf. |
| Dekkingsomvang | Een cyberverzekering dekt herstelkosten, juridische bijstand, meldingskosten en aansprakelijkheidsclaims. |
| Preventie als voorwaarde | Zonder aantoonbare beveiligingsmaatregelen kan een verzekeraar een claim afwijzen. |
| Zakelijkeverzekering | Vergelijkt meer dan 66 verzekeraars en geeft onafhankelijk advies over de juiste cyberpolis voor jouw bedrijf. |
Zakelijkeverzekering regelt de juiste cyberdekking voor jou
Weten of je voldoende verzekerd bent tegen datalekken is één ding. De juiste polis vinden die ook echt dekt wat jij nodig hebt, is een ander verhaal. Zakelijkeverzekering vergelijkt meer dan 66 verzekeraars en geeft je onafhankelijk advies dat aansluit bij jouw branche, klantdata en risicoprofiel.
Of je nu zzp’er bent met een klantenbestand of een mkb-bedrijf dat dagelijks persoonsgegevens verwerkt: een passende cyberverzekering is geen luxe maar een zakelijke noodzaak. Zakelijkeverzekering zorgt dat je niet te veel betaalt én niet onderverzekerd bent. Je krijgt één vast aanspreekpunt dat je bedrijf kent en 24/7 bereikbaar is bij schade.
Plan een gratis adviesgesprek en weet binnen een dag welke dekking bij jouw situatie past.