
16 november 2026
Het eigen risico bij een zakelijke cyberverzekering is het deel van een schade dat je zelf betaalt voordat de verzekeraar vergoedt. Een vast bedrag voor heel Nederland bestaat niet: het staat op je polisblad en verschilt per verzekeraar, per dekking en per bedrijfsprofiel. Toch is dat bedrag maar één van de knoppen die bepalen wat je na een hack, ransomware-aanval of datalek echt zelf betaalt. De wachttijd voor bedrijfsschade, de manier waarop het eigen risico wordt toegepast (per incident, per onderdeel of één keer) en de preventie-eisen tellen net zo zwaar. Omdat die knoppen bij elke verzekeraar anders staan, vergelijk je ze het best naast elkaar. Dat doen wij bij Zakelijkeverzekering voor je, bij meer dan 66 verzekeraars.
Kort samengevat
- Het eigen risico is het eerste deel van een schade dat voor jouw rekening komt. Het bedrag staat op je polisblad, niet in een wet of landelijke regel.
- Een wachttijd is iets anders dan een eigen risico: bedrijfsschade tijdens de eerste uren of dagen van een storing betaal je zelf, ook als je eigen risico laag is.
- Polissen passen het eigen risico verschillend toe: per aanspraak, per schade of één keer over alle dekkingsonderdelen samen. Dat scheelt bij een groot incident veel geld.
- Preventie-eisen en meldtermijnen bepalen mee of je volledig wordt vergoed. Snel melden kan bij sommige polissen je eigen risico zelfs laten vervallen.
- Kies de hoogte op basis van wat je bedrijf zelf kan dragen, zoals het NCSC adviseert, en vergelijk premie, dekking en eigen risico altijd samen.
Inhoudsopgave
- Wat het eigen risico bij een cyberverzekering precies is
- Eigen risico en wachttijd: niet hetzelfde
- Per incident, per onderdeel of één keer?
- Hoe hoog is het eigen risico?
- Zo werkt het per type schade
- Voorwaarden die bepalen wat je uiteindelijk zelf betaalt
- Zo kies je het eigen risico dat bij je bedrijf past
- Een cyberverzekering met het juiste eigen risico regelen
- Onze kijk op het eigen risico
- Veelgestelde vragen
- Bronnen
Wat het eigen risico bij een cyberverzekering precies is
Bij elke schadeverzekering spreek je af welk deel van de schade je zelf draagt. Bij een cyberverzekering is dat niet anders. Krijg je te maken met een cyberincident, dan trekt de verzekeraar het eigen risico af van de vergoeding. De rest valt onder de dekking, tot de verzekerde limiet.
Wat een cyberverzekering ingewikkelder maakt dan bijvoorbeeld een autoverzekering, is dat één incident meerdere soorten kosten tegelijk veroorzaakt:
- kosten voor het incident-responseteam dat het probleem onderzoekt en stopt;
- herstel van systemen en data;
- bedrijfsschade, de omzet die je misloopt omdat je niet kunt werken;
- kosten rond een datalek, zoals het informeren van klanten;
- aansprakelijkheid tegenover klanten of partners die schade lijden.
Voor elk van die onderdelen kan de polis een eigen regeling hebben. Het ene onderdeel kent een eigen risico in euro’s, het andere een wachttijd in uren. Wil je eerst weten welke onderdelen er in een polis kunnen zitten, lees dan ons overzicht van wat een cyberverzekering dekt.
Het bedrag zelf vind je op het polisblad, het document met de persoonlijke gegevens van jouw verzekering. In de algemene voorwaarden staat hoe dat bedrag wordt toegepast. Je hebt dus allebei nodig om te weten wat je zelf betaalt. In onze uitleg over de polis van een zakelijke verzekering lees je hoe die documenten zich tot elkaar verhouden.
Eigen risico en wachttijd: niet hetzelfde
De wachttijd, in sommige voorwaarden ook retentietijd genoemd, is de periode na het begin van een storing waarin bedrijfsschade nog niet wordt vergoed. Die periode wordt meestal uitgedrukt in uren. Pas daarna telt de schade mee. Bij sommige polissen komt het eigen risico daar nog bovenop, bij andere polissen geldt de wachttijd zelf als het eigen risico voor bedrijfsschade.
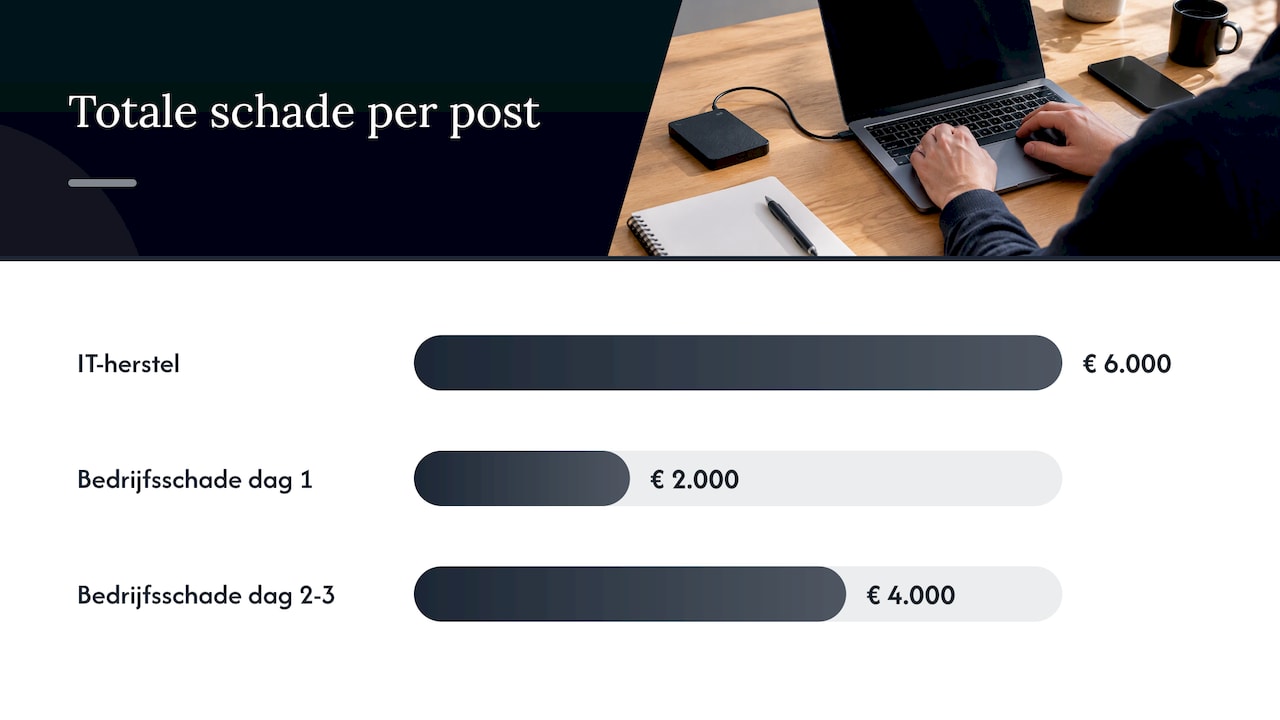
Een rekenvoorbeeld maakt het verschil duidelijk. Dit zijn verzonnen bedragen, bedoeld om de werking te laten zien:
Stel, je webshop ligt na een ransomware-aanval drie dagen plat. Je loopt € 2.000 omzet per dag mis. Het herstel door IT-specialisten kost € 6.000. Je polis heeft een eigen risico van € 1.000 en een wachttijd van 24 uur voor bedrijfsschade.
| Schadepost | Totale schade | Wat je zelf betaalt | Wat de verzekeraar vergoedt |
|---|---|---|---|
| Herstelkosten IT | € 6.000 | € 1.000 (eigen risico) | € 5.000 |
| Bedrijfsschade dag 1 (wachttijd) | € 2.000 | € 2.000 | € 0 |
| Bedrijfsschade dag 2 en 3 | € 4.000 | € 0 (eigen risico al toegepast) | € 4.000 |
| Totaal | € 12.000 | € 3.000 | € 9.000 |
In dit voorbeeld wordt het eigen risico één keer toegepast over het hele incident. Rekent een polis het eigen risico per onderdeel apart, of komt het bovenop de wachttijd, dan betaal je meer. Bij een wachttijd van 12 uur in plaats van 24 uur betaal je juist minder. Je ziet het: de wachttijd weegt in dit voorbeeld zwaarder dan het eigen risico zelf. Voor bedrijven die volledig afhankelijk zijn van hun systemen, zoals webshops, logistiek en zakelijke dienstverleners, is de wachttijd daarom vaak de belangrijkste regel om op te letten.
Over bedrijfsschade in het algemeen, ook buiten cyber, lees je meer bij de bedrijfsschadeverzekering.
Per incident, per onderdeel of één keer?
De vraag hoe vaak het eigen risico wordt afgetrokken, bepaalt bij een groot incident hoeveel je uiteindelijk betaalt. In Nederlandse polisvoorwaarden kom je grofweg drie varianten tegen:
| Variant | Hoe het werkt | Wat het voor jou betekent |
|---|---|---|
| Eenmalig eigen risico | Eén bedrag over alle dekkingsonderdelen samen, ook als het incident meerdere soorten schade veroorzaakt | Je weet vooraf precies wat je maximaal zelf betaalt per incident |
| Hoogste eigen risico telt | Raakt een incident meerdere onderdelen met elk een eigen bedrag, dan wordt alleen het hoogste bedrag toegepast | Bedragen stapelen niet op, maar het hoogste onderdeel bepaalt je kosten |
| Per aanspraak of per schade | Het eigen risico wordt afgetrokken per claim of per schadepost | Bij een incident met meerdere claims betaal je mogelijk meer dan één keer |
Let daarnaast op hoe de polis een reeks gebeurtenissen behandelt. Een aanval die over meerdere dagen meerdere systemen treft, of een datalek waarop tien klanten afzonderlijk een claim indienen: telt dat als één incident of als meerdere? Veel voorwaarden behandelen gebeurtenissen met één gemeenschappelijke oorzaak als één incident, zodat het eigen risico maar één keer geldt. Staat dat er niet duidelijk in, vraag het dan na voordat je tekent.
De jaarlimiet hoort hier ook bij. Een polis heeft vaak een totaal verzekerd bedrag per verzekeringsjaar, met sublimieten voor losse onderdelen zoals ransomware. Een sublimiet is een maximum binnen het totaalbedrag en komt er dus niet bovenop. Hoe lager het eigen risico, hoe sneller je bij meerdere incidenten in één jaar ook aan die limieten raakt.
Hoe hoog is het eigen risico?
Een landelijk standaardbedrag voor het eigen risico bij cyberverzekeringen bestaat niet. De hoogte hangt af van:
- de verzekeraar en het product: elke verzekeraar bouwt zijn polis anders op;
- je omzet en de omvang van je bedrijf: een zzp’er met één laptop heeft een ander risico dan een mkb-bedrijf met vijftig werkplekken;
- je branche en de data die je verwerkt: wie medische of financiële gegevens van klanten beheert, heeft een ander profiel dan een hovenier;
- de gekozen dekking en limieten: een hogere limiet of extra modules, zoals ransomware of cyberfraude, kunnen samengaan met een ander eigen risico;
- je eigen keuze: bij veel polissen kun je het eigen risico verhogen in ruil voor een lagere premie, of verlagen tegen een hogere premie.
Voor zzp’ers liggen de bedragen doorgaans lager dan voor grotere mkb-bedrijven, simpelweg omdat de schades kleiner zijn en de buffer ook. Maar een laag bedrag zegt weinig zonder de rest. Een polis met een laag eigen risico en een lange wachttijd kan je na een storing meer kosten dan een polis met een hoger eigen risico en een korte wachttijd. Daarom vergelijk je nooit alleen het bedrag op het polisblad. Twijfel je of je als kleiner bedrijf überhaupt risico loopt, lees dan waarom cyberrisico’s voor kleine bedrijven vaak worden onderschat.
Zo werkt het per type schade
Niet elk cyberincident raakt dezelfde onderdelen van je polis. Daardoor verschilt ook welk eigen risico en welke wachttijd van toepassing zijn.
Phishing en valse betaalverzoeken
Betaal je een factuur na een vervalste mail van een “leverancier”, dan is er vaak niets gehackt: je bent misleid. Of die overboeking gedekt is, hangt af van of er een module voor cyberfraude of social engineering op je polis staat. Zonder die module valt deze schade bij veel polissen buiten de dekking, en dan speelt het eigen risico geen rol omdat er niets wordt vergoed. Staat de module erop, dan geldt vaak een eigen risico of eigen aandeel dat speciaal voor dit onderdeel op het polisblad staat.
Ransomware
Bij ransomware worden je bestanden versleuteld en vragen criminelen losgeld. Deze schade raakt meestal meerdere onderdelen tegelijk: incident response, herstel van data en bedrijfsschade. Hier merk je dus direct of je polis een eenmalig eigen risico hanteert of per onderdeel rekent, en hoe lang de wachttijd is. Sommige polissen hebben voor ransomware een eigen sublimiet en een apart eigen aandeel. Hoe je deze dekking goed regelt, lees je in onze gids over een ransomwareverzekering voor je bedrijf.
Datalek
Bij een datalek komen er kosten bij die je niet zelf in de hand hebt: forensisch onderzoek, juridisch advies, het informeren van betrokkenen en mogelijke claims van klanten. Dat laatste valt onder de aansprakelijkheidsdekking van je cyberpolis. Kijk of het eigen risico per claim of per incident wordt toegepast, want bij een lek met veel betrokkenen maakt dat een groot verschil.
Bedrijfsstilstand
Bij stilstand draait alles om de wachttijd. Het eigen risico in euro’s is dan vaak van ondergeschikt belang, zoals het rekenvoorbeeld hierboven liet zien. Werk je met een externe IT-dienstverlener of cloudpartij, controleer dan ook of uitval bij die partij gedekt is en welke wachttijd daarvoor geldt.
Voorwaarden die bepalen wat je uiteindelijk zelf betaalt
Naast het bedrag en de wachttijd zijn er voorwaarden die je eigen kosten verhogen of juist verlagen.
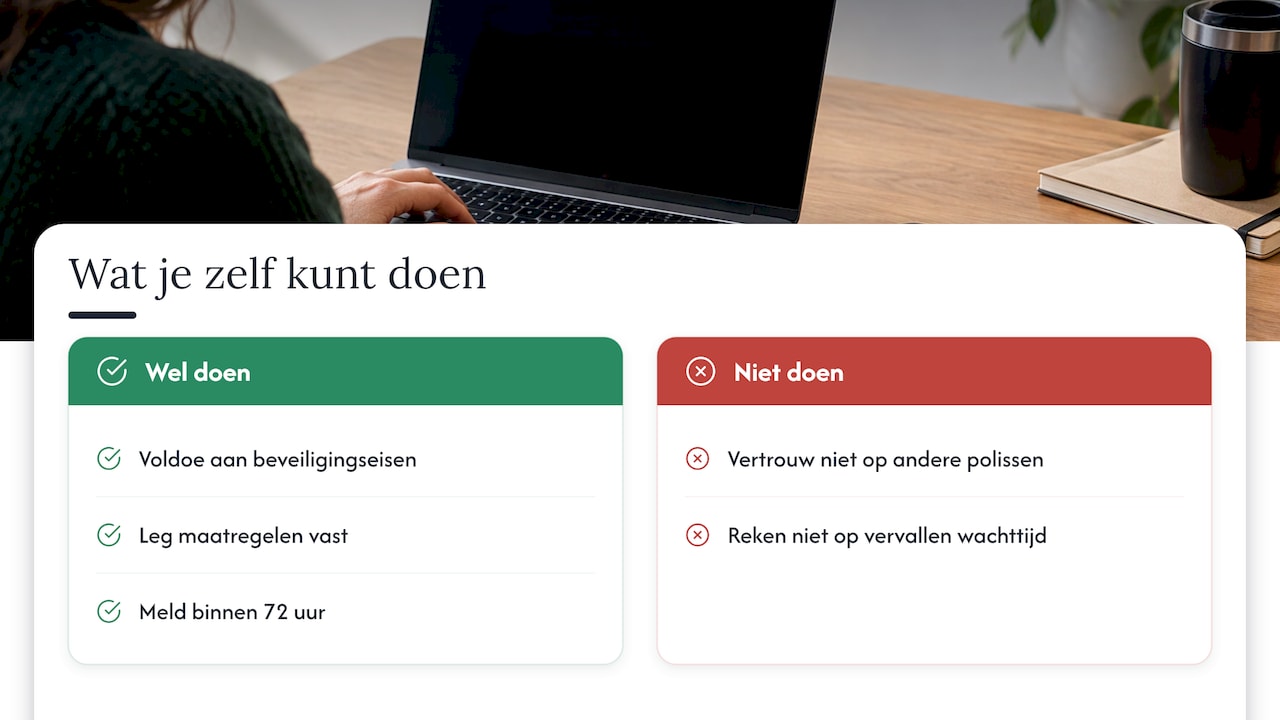
Preventie-eisen. Veel cyberpolissen stellen minimale beveiligingseisen, zoals actuele software, back-ups en goede toegangsbeveiliging. Voldoe je daar niet aan, dan kan de verzekeraar minder of niets uitkeren. Dat is geen extra eigen risico op papier, maar in de praktijk betaal je dan wel een groter deel zelf. Sommige polissen hebben voor schade door achterstallige software-updates een apart eigen aandeel. Wie met webshops, voorraad en klantgegevens werkt, vindt in deze uitleg over beveiliging van data en systemen een goed beeld van de maatregelen die daarbij horen. Leg vast wat je doet, zodat je het bij een claim kunt aantonen.
Meldtermijn. Hoe sneller je een incident meldt, hoe sneller het responseteam kan ingrijpen en hoe kleiner de schade. Sommige polissen belonen dat: meld je een vermoedelijke inbreuk binnen een korte termijn, bijvoorbeeld 72 uur, dan vervalt het eigen risico voor je eigen schade. Let op: zo’n regeling geldt dan meestal niet voor de wachttijd bij bedrijfsschade. Vraag dus na of je polis zo’n beloning voor snel melden kent.
Aansluiting op je andere verzekeringen. Het NCSC waarschuwt dat bestaande aansprakelijkheids-, inboedel-, opstal- en bedrijfsverzekeringen cyberrisico’s expliciet kunnen uitsluiten. Reken er dus niet op dat je een cyberincident met een eigen risico via een andere polis kunt opvangen. Zit je in de ICT, kijk dan ook hoe je cyberpolis zich verhoudt tot je beroepsaansprakelijkheid in de ICT, zodat je geen gaten of dubbele dekking hebt.
Zo kies je het eigen risico dat bij je bedrijf past
Een goede keuze maak je in vier stappen.
Bepaal wat je zelf kunt dragen. Het NCSC adviseert ondernemers om na te gaan welke financiële gevolgen van een cyberincident ze zelf kunnen of willen dragen. Kijk naar je buffer: kun je € 2.500 onverwachte kosten opvangen zonder dat je salarissen of leveranciers in gevaar komen? Zo niet, dan past een laag eigen risico beter bij je. Waar het misgaat: ondernemers kiezen een hoog eigen risico voor een lagere premie en vergeten dat de wachttijd er nog bovenop komt.
Reken uit wat een dag stilstand kost. Deel je jaaromzet door het aantal werkdagen en tel er de kosten bij die doorlopen. Dat bedrag laat zien hoe zwaar de wachttijd voor jou weegt. Een bedrijf dat zonder systemen niets kan, heeft meer aan een korte wachttijd dan aan een laag eigen risico.
Vergelijk premie, dekking en eigen risico samen. Cyberverzekeringen zijn niet identiek: volgens het NCSC verschillen modules, dekking, premie, limieten en tijdsintervallen per polis. Leg dus niet alleen de premies naast elkaar, maar ook de wachttijden, de manier van toepassen en de sublimieten. Dit is de stap waar je alleen het meeste tijd in kwijt bent, want je moet per verzekeraar de voorwaarden doorlezen. Wij vergelijken meer dan 66 verzekeraars en zetten die verschillen voor je op een rij, zodat je niet te veel premie betaalt en niet onvoldoende verzekerd bent.
Leg je keuze vast en controleer je polisblad. Kijk na het afsluiten of het eigen risico, de wachttijd en de limieten op het polisblad overeenkomen met wat je hebt gekozen. Verandert je bedrijf, bijvoorbeeld door groei of nieuwe systemen, laat de dekking dan meegroeien. Bij ons kun je daarvoor terecht bij je vaste aanspreekpunt.
Meer over de keuze voor een cyberpolis als mkb-bedrijf lees je in ons artikel over de cyberverzekering voor het mkb.
Een cyberverzekering met het juiste eigen risico regelen
Bij Zakelijkeverzekering vergelijken we cyberverzekeringen van meer dan 66 verzekeraars in Nederland. Je kiest zelf hoe je advies krijgt: direct contact met een adviseur, of onze AI-adviseur die op basis van je bedrijfsactiviteiten, branche en risico’s een eerste bedrijfsscan maakt en adviseert welke dekking past. Je kunt ook direct je premie berekenen en de polis afsluiten.
Bekijk de mogelijkheden en bereken je premie op onze pagina over de cyberverzekering voor ondernemers.
Onze kijk op het eigen risico
Ondernemers vragen ons vaak naar het laagste eigen risico. Dat is een begrijpelijke vraag, maar het is de verkeerde vraag als je hem los stelt. Wat je na een cyberincident zelf betaalt, hangt af van het eigen risico, de wachttijd, de manier waarop een polis het bedrag toepast en de eisen die erbij horen. Die vier samen bepalen of een polis bij je bedrijf past.
Daarom kijken we eerst naar je bedrijf en pas daarna naar de polis. Wat kost een dag stilstand? Welke data beheer je? Hoeveel buffer heb je? Met die antwoorden vergelijken we onafhankelijk bij meer dan 66 verzekeraars, zodat je niet onnodig te veel betaalt en niet met een gat in je dekking blijft zitten.
En gaat het mis, dan wil je niet eerst je voorwaarden moeten uitpluizen. Je hebt bij ons één vast aanspreekpunt dat je bedrijf en je verzekeringen kent, en je kunt 24/7 bij ons terecht voor advies, wijzigingen of hulp bij schade.
Willem
Veelgestelde vragen
Wanneer betaal ik het eigen risico bij een cyberverzekering?
Alleen als je een schade claimt die onder de dekking valt. De verzekeraar trekt het eigen risico af van de vergoeding, je betaalt het dus niet apart vooraf. Bij bedrijfsschade komt daar meestal nog een wachttijd bij, waarin de schade voor je eigen rekening blijft.
Is een hoger eigen risico verstandig om premie te besparen?
Dat kan, als je bedrijf de hogere kosten na een incident zelf kan opvangen. Reken altijd de wachttijd mee, want die komt bij veel polissen bovenop het eigen risico. Een adviseur kan voor je berekenen wat het verschil in premie oplevert tegenover het extra risico.
Geldt het eigen risico per jaar of per incident?
Meestal per incident of per aanspraak, niet per jaar. Sommige polissen rekenen één eigen risico over alle onderdelen van een incident, andere per claim. Per jaar geldt meestal wel een maximaal verzekerd bedrag.
Valt phishing onder mijn cyberverzekering?
Dat hangt af van je polis. Overboekingen na een valse mail of nep-betaalverzoek vallen vaak alleen onder de dekking als er een module voor cyberfraude of social engineering op je polis staat. Staat die er niet op, dan laat je die dekking toevoegen.
Waar vind ik mijn eigen risico terug?
Het bedrag staat op je polisblad. Hoe het wordt toegepast, per incident, per onderdeel of eenmalig, lees je in de polisvoorwaarden. Kun je het niet vinden of is het onduidelijk, vraag het dan na bij je adviseur.