

13 oktober 2026
Ja, NIS2, in Nederland omgezet in de Cyberbeveiligingswet, geldt direct voor een deel van het mkb en indirect voor veel meer bedrijven via hun opdrachtgevers. Val je zelf onder de wet, dan draait het om drie zaken: registratie, zorgplicht en meldplicht. Val je er niet direct onder, dan merk je NIS2 waarschijnlijk toch, omdat grotere klanten aantoonbare beveiliging gaan eisen in contracten. De eerste stap is in beide gevallen dezelfde: bepaal je positie in de keten en begin met bewijs opbouwen dat je zaken op orde hebt.
Begin deze week met:
- Scope-check: in welke sector zit je, en hoeveel medewerkers en omzet heeft je bedrijf?
- Ketencheck: leveren je grootste klanten aan sectoren die wél onder NIS2 vallen?
- Bewijsstart: leg nu al vast welke basismaatregelen je al hebt (MFA, back-ups, een incidentplan).
Belangrijkste inzichten
NIS2-naleving voor het mkb draait om drie zaken: scope bepalen, aantoonbare zorgplicht opbouwen en tijdig melden, met ketenrisico als extra drukmiddel voor niet-plichtige bedrijven.
| Punt | Details |
|---|---|
| Bepaal je scope eerst | Check sector, omvang (rond 50 medewerkers of €10 miljoen omzet) en ketenrol voordat je iets anders doet. |
| Drie kernverplichtingen | Registratie in MijnNCSC, een aantoonbare zorgplicht en een meldplicht binnen 24, 72 uur en één maand. |
| Bouw bewijs, niet alleen maatregelen | Documenteer besluiten, trainingen en testresultaten; toezichthouders vragen om aantoonbaarheid. |
| Ketenrisico raakt ook niet-plichtige mkb’ers | Grote klanten eisen steeds vaker een NIS2-keurmerk of vragenlijst van hun leveranciers. |
| Verzeker het restrisico | Zakelijkeverzekering helpt bij het vinden van een cyberverzekering die aanvult wat NIS2-maatregelen niet afdekken. |
Inhoudsopgave
- Wie valt onder de NIS2-verplichtingen voor het mkb?
- Welke hoofdverplichtingen krijgt een NIS2-plichtige organisatie?
- De zorgplicht uitgewerkt: tien maatregelen die je als mkb minimaal moet regelen
- Stappenplan voor mkb: hoe begin je met NIS2-voorbereiding?
- Registratie in MijnNCSC en incidentmeldingen: zo werkt het
- Bestuurdersaansprakelijkheid en ketenrisico bij NIS2 en het mkb
- Veelgestelde vragen over NIS2-verplichtingen voor het mkb
- Bronnen
Wie valt onder de NIS2-verplichtingen voor het mkb?
De wet maakt onderscheid tussen essentiële en belangrijke entiteiten. Essentiële entiteiten (energie, drinkwater, digitale infrastructuur) krijgen strenger en pro-actiever toezicht; belangrijke entiteiten worden vooral achteraf gecontroleerd, bijvoorbeeld na een incident of klacht. Dat verschil bepaalt hoeveel risico je loopt op een controle en hoe zwaar sancties kunnen uitvallen.
Wat de meeste mkb-ondernemers verrast: omvang is een harde knop. Organisaties vallen doorgaans onder NIS2 vanaf ongeveer 50 medewerkers of meer dan €10 miljoen jaaromzet, gecombineerd met een aangewezen sector. Zit je daaronder, dan ben je in principe vrijgesteld, met een belangrijke uitzondering.
- Bepaalde dienstverleners, zoals managed service providers, vallen ongeacht hun omvang onder de wet, omdat ze rechtstreeks toegang hebben tot systemen van klanten.
- Kleine toeleveranciers van een NIS2-plichtige organisatie krijgen vaak alsnog beveiligingseisen opgelegd via het contract, ook zonder zelf onder de wet te vallen.
- Sommige digitale dienstverleners en cloudpartijen zijn uitgezonderd van de omvangsdrempel vanwege hun sectorrisico.
Zit je onder de drempel en lever je niet aan een aangewezen sector? Dan is het goed mogelijk dat NIS2 je vooralsnog niet direct raakt. Maar “niet direct” is niet hetzelfde als “nooit relevant”.
Welke hoofdverplichtingen krijgt een NIS2-plichtige organisatie?
Val je onder de wet, dan draait alles om drie verplichtingen die in elkaar grijpen. Eerst registreer je je organisatie in het nationale entiteitenregister. Daarna bouw je een zorgplicht op: een aantoonbaar risicobeheersysteem met concrete maatregelen. En bij een incident geldt een strak meldregime.
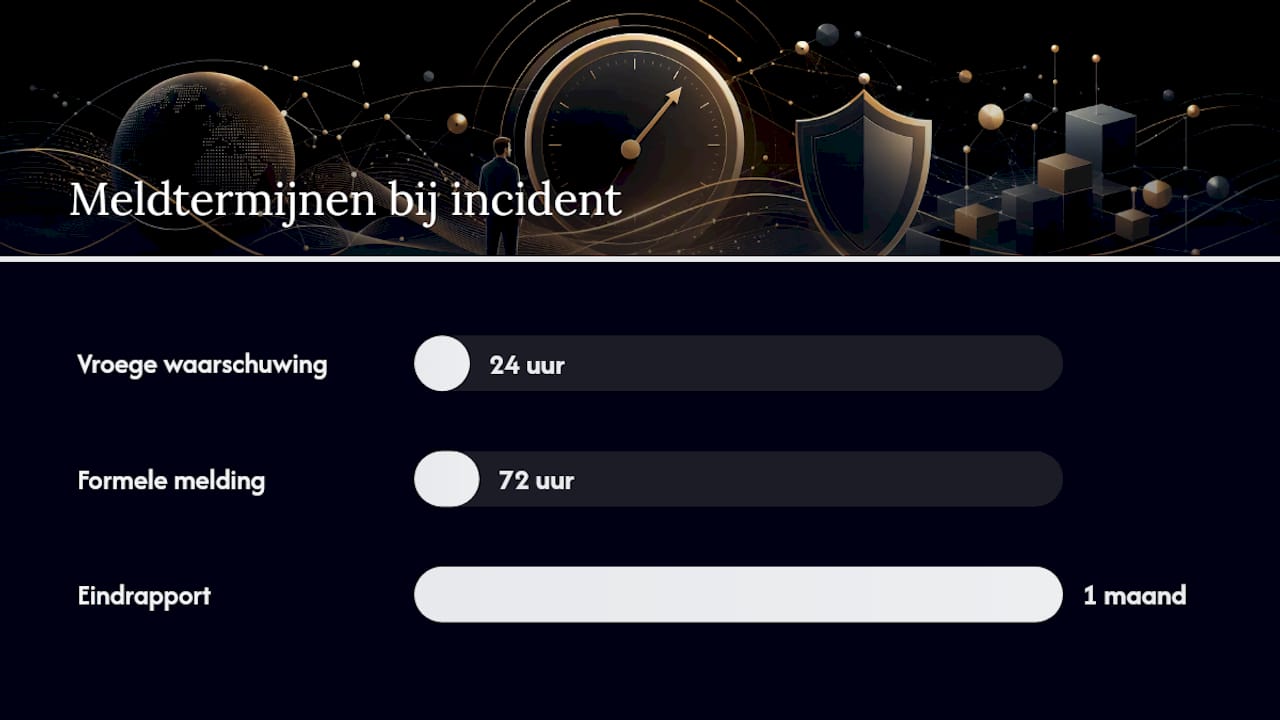
De Cyberbeveiligingswet hanteert drie meldmomenten: een vroege waarschuwing binnen 24 uur, een formele melding binnen 72 uur en een eindrapport binnen één maand. Mis je die termijnen structureel, dan loop je risico op sancties.
Wat veel bestuurders onderschatten: de wet legt persoonlijke verantwoordelijkheid bij het management. De implementatiewet koppelt bestuursaansprakelijkheid direct aan het risicomanagementsysteem. Onvoldoende toezicht op cyberrisico’s kan bestuurders persoonlijk raken, niet alleen de onderneming.
- Registratie: eenmalig, bij aanvang van de plicht.
- Zorgplicht: doorlopend, met periodieke effectiviteitstoetsing.
- Meldplicht: reactief, met harde deadlines na een incident.
De zorgplicht uitgewerkt: tien maatregelen die je als mkb minimaal moet regelen
Zorgplicht klinkt abstract, maar in de praktijk komt het neer op een vaste set maatregelen. Dit is waar de meeste mkb-bedrijven mee starten:
- Risicoanalyse. Breng in kaart welke systemen en gegevens het meest kwetsbaar zijn. Voor een klein bedrijf is een lijst van tien kritieke systemen vaak al voldoende startpunt.
- Incidentresponsplan. Beschrijf wie belt wie, en binnen hoeveel tijd, als er iets misgaat. Eén A4 met rollen en telefoonnummers werkt beter dan een dik protocol dat niemand leest.
- Back-upstrategie. Test regelmatig of je back-ups ook echt terug te zetten zijn, niet alleen of ze bestaan.
- Supply chain security. Screen je belangrijkste leveranciers op basisbeveiliging, met een korte vragenlijst als startpunt.
- Patchmanagement. Zorg dat kritieke systemen binnen een vaste termijn worden bijgewerkt na een beveiligingsupdate.
- Effectiviteitsbeoordeling. Toets minstens jaarlijks of je maatregelen echt werken, niet alleen of ze op papier bestaan.
- Bewustwording van personeel. Herhaal phishing-training regelmatig; eenmalig is niet genoeg.
- Encryptie. Versleutel gevoelige data, zeker bij opslag in de cloud of op mobiele apparaten.
- Toegangsbeheer. Werk met minimale rechten en verplichte meervoudige authenticatie voor kritieke systemen.
- Logging en monitoring. Houd bij wie wat doet in je systemen, zodat je bij een incident snel kunt reconstrueren wat er gebeurde.
Toezichthouders kijken niet alleen of deze maatregelen bestaan, maar vooral of je kunt bewijzen dat ze werken. Een jaarlijkse penetratietest en een kort auditverslag versterken je positie aanzienlijk.
Pro-tip: Bouw vanaf dag één een map met “bewijsstukken”: managementbesluiten, trainingsoverzichten en testrapporten. Toezichthouders vragen zelden om maatregelen te zien, ze vragen om bewijs dat je ze uitvoert.
Stappenplan voor mkb: hoe begin je met NIS2-voorbereiding?
Een goede voorbereiding volgt een vaste volgorde, en overslaan van stappen kost je later tijd.
- Scope bepalen (week 1-2): sector, omvang, ketenrol.
- Gap-analyse (week 2-4): wat heb je al, wat ontbreekt nog?
- Basismaatregelen invoeren (week 4-8): MFA, patching, back-ups.
- Leveranciers evalueren (week 6-10): begin met je top vijf kritieke leveranciers.
- Incidentplan opstellen en oefenen (week 8-10).
- Evidence pack opbouwen (doorlopend vanaf week 4).
Een realistische baseline-implementatie is voor de meeste mkb-bedrijven haalbaar binnen 6 tot 12 weken. Daarna volgen doorlopende kosten voor beheer, testing en periodieke controles.
- Gebruik een licht ISMS, geïnspireerd op ISO 27001, in plaats van losse tools te kopen.
- Certificering is niet verplicht onder NIS2, maar levert wel een herkenbaar bewijs op richting klanten en toezichthouders.
- Begin klein: een volledig ISO 27001-certificaat is voor de meeste kleine bedrijven overkill; een “light” toepassing van het raamwerk is vaak voldoende.
Pro-tip: Zie ISO 27001 niet als eindpunt maar als gereedschapskist. Je pikt de onderdelen die passen bij jouw risico’s, en laat de rest liggen tot je groter wordt.
Registratie in MijnNCSC en incidentmeldingen: zo werkt het
Registratie in het nationale entiteitenregister via MijnNCSC vraagt om basisgegevens: bedrijfsnaam, sector, contactpersoon en een korte beschrijving van je diensten. Zorg dat deze gegevens actueel blijven, want wijzigingen in je organisatie moet je zelf doorgeven.
Bij een incident geldt het driefasenmodel: een vroege waarschuwing binnen 24 uur, een formele melding binnen 72 uur met meer detail, en een eindrapport binnen een maand. Leg vooraf vast wie intern verantwoordelijk is voor deze melding, zodat je niet tijdens een crisis nog op zoek moet naar de juiste persoon.
- Wijs één interne eigenaar aan voor incidentmeldingen, met een vervanger bij afwezigheid.
- Test het escalatieproces minstens één keer per jaar met een korte oefening.
- Houd een sjabloon klaar met de vaste onderdelen: wat gebeurde er, welke systemen zijn geraakt, welke acties zijn al genomen.
Pro-tip: Oefen de meldprocedure zoals een brandoefening: kort, jaarlijks, en zonder aankondiging vooraf. Zo ontdek je waar het misgaat voordat het er echt op aankomt.
Bestuurdersaansprakelijkheid en ketenrisico bij NIS2 en het mkb
Cyberbeveiliging is onder NIS2 geen IT-onderwerp meer, maar een bestuurszaak. Het NCSC benadrukt dat bestuurders aantoonbaar toezicht moeten houden op risicobeheer, niet alleen budget goedkeuren en verder niets doen.
Tegelijk trekt ketenrisico steeds meer kleine bedrijven mee. Grote opdrachtgevers leggen via aanbestedingen en contracten vaker eisen op aan leveranciers, en een NIS2-keurmerk helpt om die aantoonbaarheid te bewijzen zonder dat je zelf onder de wet valt.
- Leg bestuursbesluiten over cyberbeveiliging vast in notulen, met concrete toezichtmomenten.
- Bouw een compact evidence pack op: beleid, trainingslogs, testrapporten en managementbesluiten.
- Verwacht dat klanten binnen twee jaar vaker om een certificaat of vragenlijst zullen vragen dan nu.
Pro-tip: Vraag je grootste klant gewoon rechtstreeks of ze eisen gaan stellen aan leveranciers. Dat gesprek voorkomt verrassingen achteraf.
Wat wij mkb’ers adviseren: kort en praktisch
Drie dingen tellen het meest: bepaal je scope voordat je iets anders doet, bouw bewijs op vóór je überhaupt maatregelen perfectioneert, en leg ketenafspraken met je grootste klanten en leveranciers vroeg vast. Een cyberverzekering vult dit aan, maar vervangt geen aantoonbaarheid: verzekeraars vragen steeds vaker naar je basismaatregelen voordat ze dekking bieden. Overweeg een risicoanalyse als startpunt, zowel voor NIS2 als voor je verzekeringskeuze.
Cyberverzekering als aanvulling op je NIS2-maatregelen
NIS2 draait om preventie en aantoonbaarheid: je moet laten zien dat je risico’s beheerst. Een cyberverzekering doet iets anders. Ze vangt de financiële schade op als het toch misgaat, denk aan herstelkosten na een aanval, aansprakelijkheid richting klanten of bedrijfsstilstand.

Voor mkb-bedrijven die net beginnen met hun basismaatregelen, is dat een logische combinatie: je bouwt aan aantoonbaarheid voor NIS2, en je dekt tegelijk het financiële risico af dat overblijft, want geen enkel maatregelenpakket sluit incidenten volledig uit. Relevante dekking omvat doorgaans respons bij een aanval, herstelkosten en aansprakelijkheid tegenover derden. Zakelijkeverzekering vergelijkt meer dan 66 verzekeraars en helpt je een cyberverzekering te vinden die past bij jouw risico’s en budget. Bekijk het volledige aanbod aan zakelijke verzekeringen of plan direct een adviesgesprek om je situatie samen door te nemen.
Veelgestelde vragen over NIS2-verplichtingen voor het mkb
Geldt NIS2 voor elk mkb-bedrijf in Nederland?
Nee. NIS2 geldt doorgaans voor organisaties vanaf ongeveer 50 medewerkers of meer dan €10 miljoen omzet in een aangewezen sector. Kleinere bedrijven kunnen er indirect mee te maken krijgen via contracteisen van grotere opdrachtgevers.
Wat gebeurt er als ik de meldtermijnen mis?
De Cyberbeveiligingswet kent sancties voor organisaties die structureel niet aan hun meldplicht voldoen. Bestuurders kunnen daarbij persoonlijk verantwoordelijk worden gehouden voor onvoldoende toezicht op risicobeheer.
Is ISO 27001 verplicht voor NIS2-naleving?
Nee, certificering is niet wettelijk verplicht. Het raamwerk wordt wel breed aangeraden als praktische manier om zorgplicht en aantoonbaarheid te organiseren, zeker in een lichtere toepassing voor kleinere organisaties.
Hoe lang duurt het om NIS2-klaar te worden?
Een realistische baseline, met basismaatregelen en een eerste evidence pack, is voor veel mkb-bedrijven haalbaar binnen 6 tot 12 weken. Certificering of een volledig ISMS kost meer tijd.
Vervangt een cyberverzekering NIS2-maatregelen?
Nee. Een cyberverzekering dekt financiële schade na een incident, terwijl NIS2 draait om preventie en aantoonbaarheid. Ze werken aanvullend, niet als vervanging van elkaar.
Dit artikel bevat algemene informatie en vervangt niet het advies van een gekwalificeerde advocaat. Raadpleeg een gekwalificeerde juridische professional over uw eigen situatie voordat u op basis van deze inhoud handelt.
Bronnen
- Cyberbeveiligingswet (NIS2) – NCSC
- Samen Digitaal Veilig lanceert NIS2 Keurmerk – MKB.Nederland
- NIS2 MKB verplicht? Zo weet je het | IT-gemak
Gebruik MijnNCSC als eerste stap zodra je scope-check duidelijkheid geeft over je verplichtingen.